
Como configurar um firewall básico de aplicação (WAF) para proteger o site de ataques
Olá, querido(a) cliente da GeHost! 👋
Seja bem-vindo(a) ao seu guia de segurança com carinho, feito especialmente para quem quer proteger seu site com um toque de sabedoria — como um verdadeiro Sensei da Segurança na Web. Hoje vamos aprender juntos como ativar e configurar um Firewall de Aplicação (WAF) básico diretamente no painel da sua hospedagem. É mais simples do que parece!
O que é um WAF?
Imagine um guarda de segurança virtual que fica na entrada do seu site. Ele analisa cada pedido que chega (como se fosse um visitante tentando entrar) e verifica se ele é seguro ou se tem sinais de ataque, como tentativas de invasão, scripts maliciosos ou tentativas de acesso indevido.
Com um WAF ativo, você evita que hackers explorem vulnerabilidades no seu site — mesmo que o código não esteja 100% protegido.
Dica do Sensei: Um WAF não é mágico, mas é como um escudo invisível. Ele não substitui boas práticas de segurança, mas é o primeiro passo para se sentir mais seguro.
Passo a passo: Ative o WAF no seu site com a GeHost
Na GeHost, o WAF é fornecido como parte da proteção de segurança integrada ao seu plano. Vamos ativá-lo com calma, passo a passo:
-
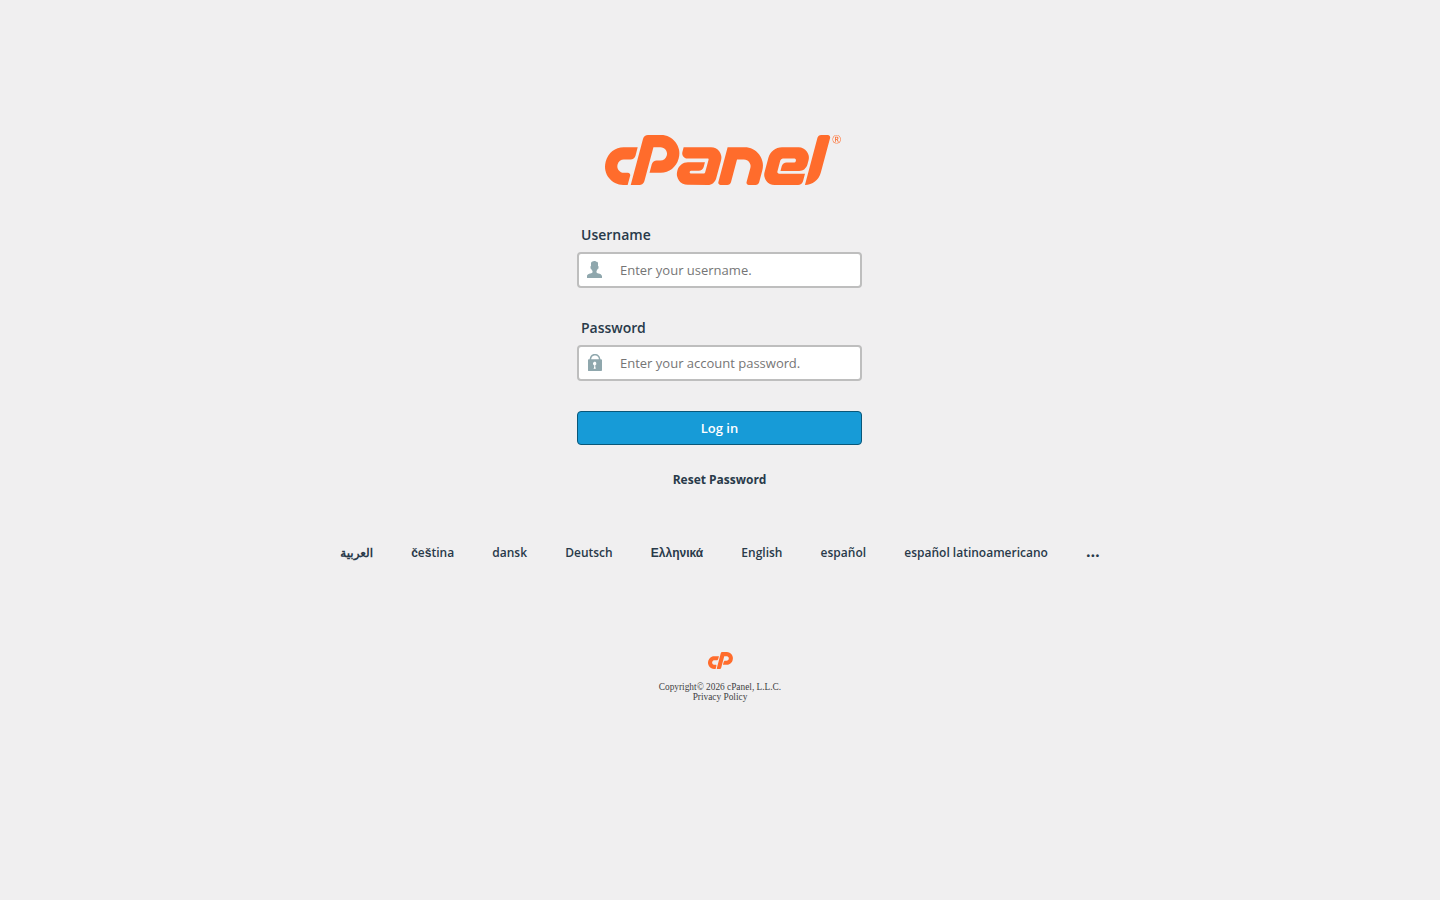
Entre no seu painel da GeHost pelo endereço: painel.gehost.com.br.
-
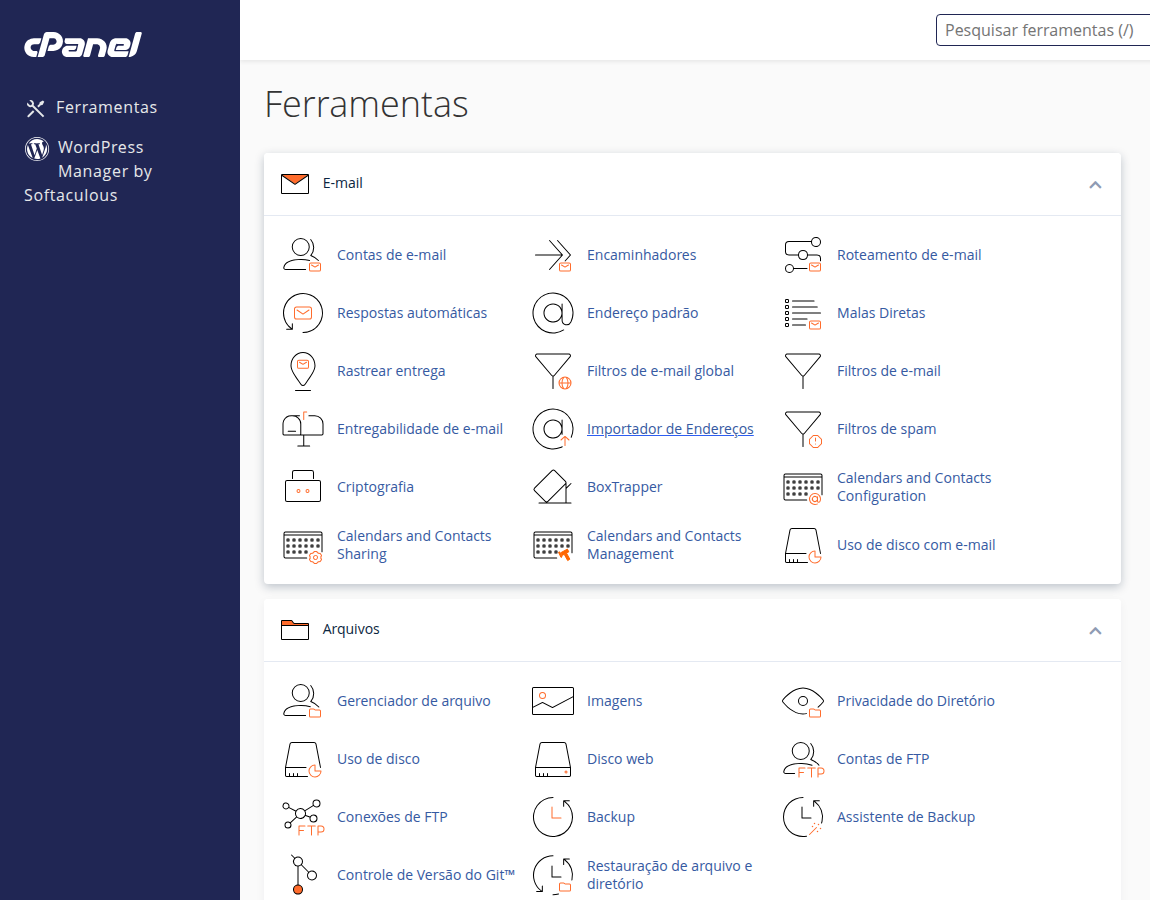
Depois de logar, você verá o painel principal do cPanel. Procure pela seção chamada Segurança (geralmente no topo ou no meio da página).
-
Dentro da seção Segurança, procure por uma opção chamada Firewall de Aplicação (WAF) ou Proteção de Aplicação Web. Se não encontrar, pode ser que seu plano ainda não inclua essa funcionalidade — confira seu plano no painel ou entre em contato com o suporte.
-
Assim que encontrar o WAF, clique para acessar a tela de configuração. Você verá opções como:
- Ativar/Desativar o WAF
- Modo de proteção (Básico ou Avançado — se disponível)
- Lista de regras pré-definidas (ex: detecção de SQL Injection, Cross-Site Scripting)
-
Ative o WAF e selecione o modo Básico para começar. Esse modo já bloqueia os ataques mais comuns, como:
- Ataques de injeção SQL
- Ataques de Cross-Site Scripting (XSS)
- Tentativas de acesso a arquivos sensíveis (como .htaccess ou config.php)
-
Salve as configurações. O WAF já estará ativo e começando a proteger seu site automaticamente.
Como saber se o WAF está funcionando?
O WAF não tem uma tela de "status" visível para o usuário comum — mas ele trabalha em segundo plano. Você pode confirmar sua ativação por meio do registro de acesso do seu site:
- Entre no painel do cPanel.
- Procure por Métricas ou Estatísticas de Visitas (ex: Awstats).
- Verifique se há registros de acesso de IPs suspeitos ou tentativas repetidas — se o WAF estiver funcionando, esses acessos serão bloqueados e não aparecerão como "sucesso" no log.
Dica do Sensei: Se você notar um aumento repentino de tentativas de acesso suspeitas, pode ser sinal de que o WAF está fazendo seu trabalho! ✅
Importante: O que o WAF NÃO faz
Embora o WAF seja poderoso, ele tem limites. Ele não protege contra:
- Ataques de negação de serviço (DDoS) em larga escala
- Problemas de segurança no código do seu site (ex: formulários mal feitos)
- Ataques que entram pelo e-mail ou por senhas fracas
Por isso, sempre combine o WAF com boas práticas: senhas fortes, atualizações regulares do sistema, e backups.
Quer mais segurança? Vamos juntos!
Se você quiser, pode pedir ao nosso suporte para revisar sua configuração ou até ativar regras mais específicas. Lembre-se: proteger seu site é um ato de cuidado com sua marca, seu tempo e seus visitantes.
Se precisar de ajuda, estamos aqui. Basta entrar em contato pelo suporte da GeHost — e lembre-se: seu suporte tem 30 dias grátis após a entrega para te ajudar com tudo.
Com carinho, seu Sensei da GeHost 🌿
Grupo: G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)