
Como proteger o wp-config.php e outros arquivos sensíveis contra acesso externo
Olá, querido(a) cliente da GeHost! 👋
Se você está aqui, é porque quer proteger seu site WordPress com cuidado extra — e isso é ótimo! 🌟 O arquivowp-config.php é como o "coração" da sua instalação: nele estão guardadas as senhas do banco de dados, chaves de segurança e outras informações críticas. Se alguém acessar esse arquivo por acidente ou por má intenção, pode comprometer todo o seu site.
Por isso, hoje vamos aprender juntos, passo a passo, como proteger esse e outros arquivos sensíveis — sem complicação, com segurança real, e com um toque de cuidado humano. 💚
---
Por que é importante proteger o wp-config.php?
Imagine que seu arquivo wp-config.php está acessível por qualquer pessoa que digite o endereço certo no navegador. Alguém mal-intencionado poderia ver suas senhas, dados do banco de dados e até se aproveitar para atacar seu site.
Por isso, nenhum arquivo sensível deve ser acessível via URL — e a GeHost já ajuda com isso por padrão. Mas é bom saber como garantir isso com certeza.
---Passo a passo: Proteja seu wp-config.php com segurança
Os passos abaixo são simples, seguros e funcionam em qualquer site hospedado com a GeHost. Vamos lá!
- Entre no painel do cPanel
Acesse seu painel de controle em painel.gehost.com.br. Use seu usuário e senha — não se preocupe, o acesso é seguro e criptografado. - Abra o Gerenciador de Arquivos
No painel, clique em Arquivos e depois em Gerenciador de Arquivos.
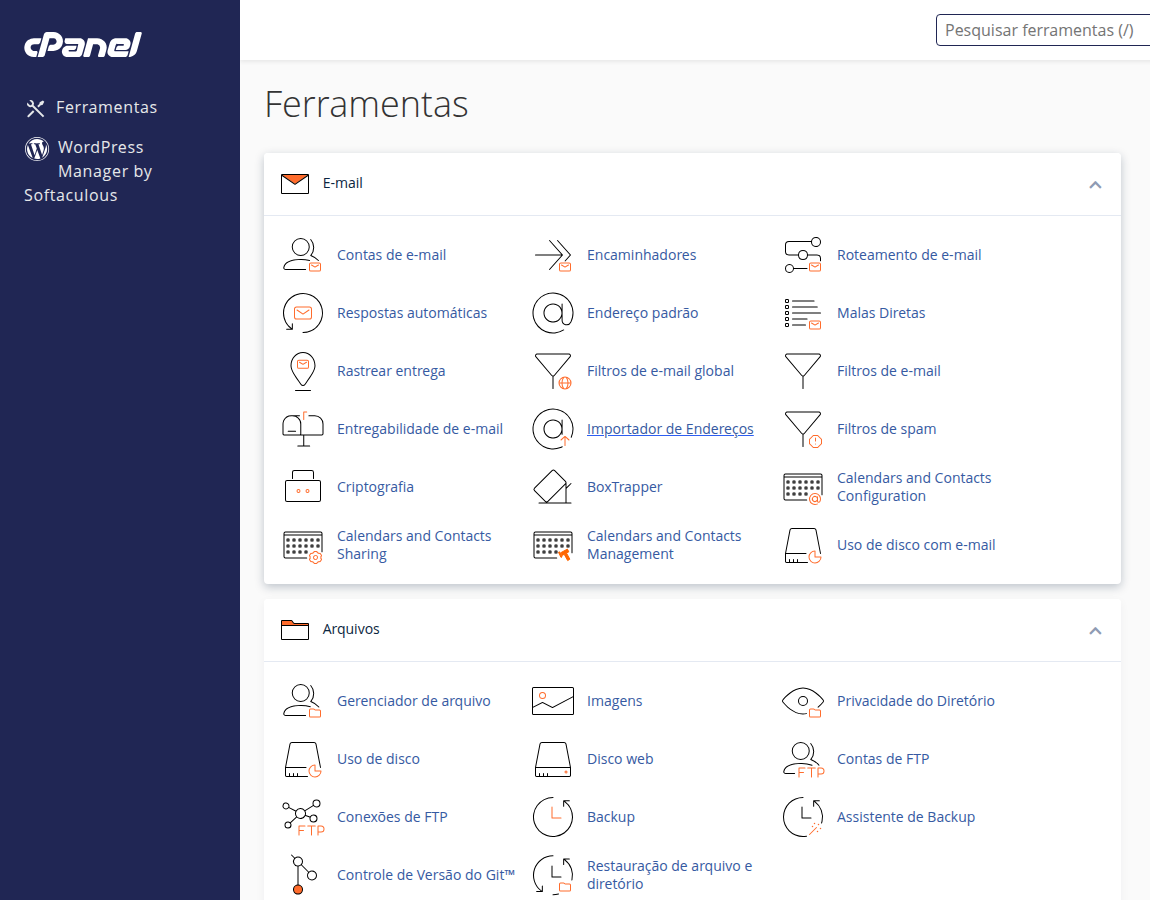
- Navegue até a pasta public_html
No gerenciador, abra a pasta public_html. É aqui que seu site está instalado. O arquivowp-config.phpgeralmente está na raiz dessa pasta — ou seja, dentro depublic_html/. - Verifique se o arquivo existe
Procure porwp-config.phpna lista de arquivos. Ele deve estar lá, normalmente ao lado deindex.phpewp-content. - Proteja o arquivo com .htaccess
O segredo está em criar um arquivo chamado.htaccessna mesma pasta (se ainda não existir). Se já tiver um, é só editar.Abra o
.htaccess(ou crie um novo) e adicione estas linhas no final:Deny from all
Isso impede que qualquer pessoa acesse o arquivo diretamente via navegador.
Se quiser ir além, você pode proteger outros arquivos sensíveis como:
wp-config.phpwp-config-sample.phpwp-content/.htaccesswp-content/uploads/(opcional, se quiser mais segurança)
Para proteger múltiplos arquivos, use este código no
.htaccess:<FilesMatch "\.(htaccess|htpasswd|ini|log|sh|sql|bak|config|php|xml|json)$">
Deny from all
</FilesMatch>Esse código bloqueia todos os arquivos com extensões sensíveis. É uma proteção extra poderosa!
- Salve as alterações
Após adicionar o código, clique em Salvar no Gerenciador de Arquivos. Pronto! Seu arquivo está protegido.
Dicas extras para manter seu site seguro
- Nunca deixe arquivos de configuração no diretório público — o
wp-config.phpdeve estar dentro depublic_html/apenas como necessário, mas protegido. - Evite usar nomes óbvios para arquivos sensíveis — por exemplo, não chame um arquivo de
senha.txtouconfig.php. - Atualize sempre WordPress, temas e plugins. Atualizações trazem segurança.
- Use senhas fortes e evite compartilhá-las. O cPanel já exige senhas seguras por padrão.
Importante: Se algo não funcionar, peça ajuda
Se você não conseguir editar o .htaccess ou tiver dúvidas sobre os arquivos, não se preocupe. A GeHost está aqui para te ajudar!
Entre em contato com nosso suporte — é gratuito nos primeiros 30 dias após a entrega. Basta acessar o painel do cliente e abrir um ticket. Estamos aqui com você, com um sorriso no coração e dedos prontos para ajudar. 🤝
---Seu site é um pedaço do seu mundo. Protegê-lo com cuidado é um ato de amor — por você, por seus visitantes e por tudo o que você construiu com dedicação.
Com carinho,
Sensei da GeHost 🌿