
Como configurar autenticação por chave de API para proteger um endpoint do meu site
Olá, querido(a) desenvolvedor(a) ou administrador(a) do seu site! Seja bem-vindo(a) ao seu novo passo rumo à segurança. Aqui, na GeHost, entendemos que seu site é como uma casa: precisa de portas seguras, e nem todo mundo merece entrar. Hoje, vamos aprender juntos como proteger um endpoint — uma porta de entrada específica no seu site — usando uma chave de API. É como colocar uma senha secreta que só quem tem o código pode acessar. Vamos lá?
O que é um endpoint?
Imagine um site como um prédio com várias salas. Cada sala é uma página ou função. Um endpoint é como uma porta especial — por exemplo, uma rota que recebe dados de um formulário, uma API de pagamento ou um sistema de login. Ele é acessível via URL, como seusite.com/api/usuarios. Se não for protegido, qualquer pessoa pode tentar acessar ou até alterar dados.
Por que usar autenticação por chave de API?
É uma forma simples, eficaz e muito usada em desenvolvimento. Em vez de pedir login e senha toda vez, você cria uma chave única que o cliente ou sistema deve enviar junto com a requisição. Só quem tem a chave certa entra. É como um cartão de acesso exclusivo — seguro, rápido e fácil de gerenciar.
Sensei diz: "A chave de API é como um segredo entre você e o sistema. Nunca a compartilhe com ninguém — nem mesmo com amigos. Se ela cair nas mãos erradas, o que você protege pode ser invadido."
Passo a passo: como configurar
- Entre no painel do cPanel
Acesse painel.gehost.com.br com seu usuário e senha. É aqui que você gerencia tudo: arquivos, banco de dados, e-mails e, sim, a segurança do seu site. - Localize o diretório do seu site
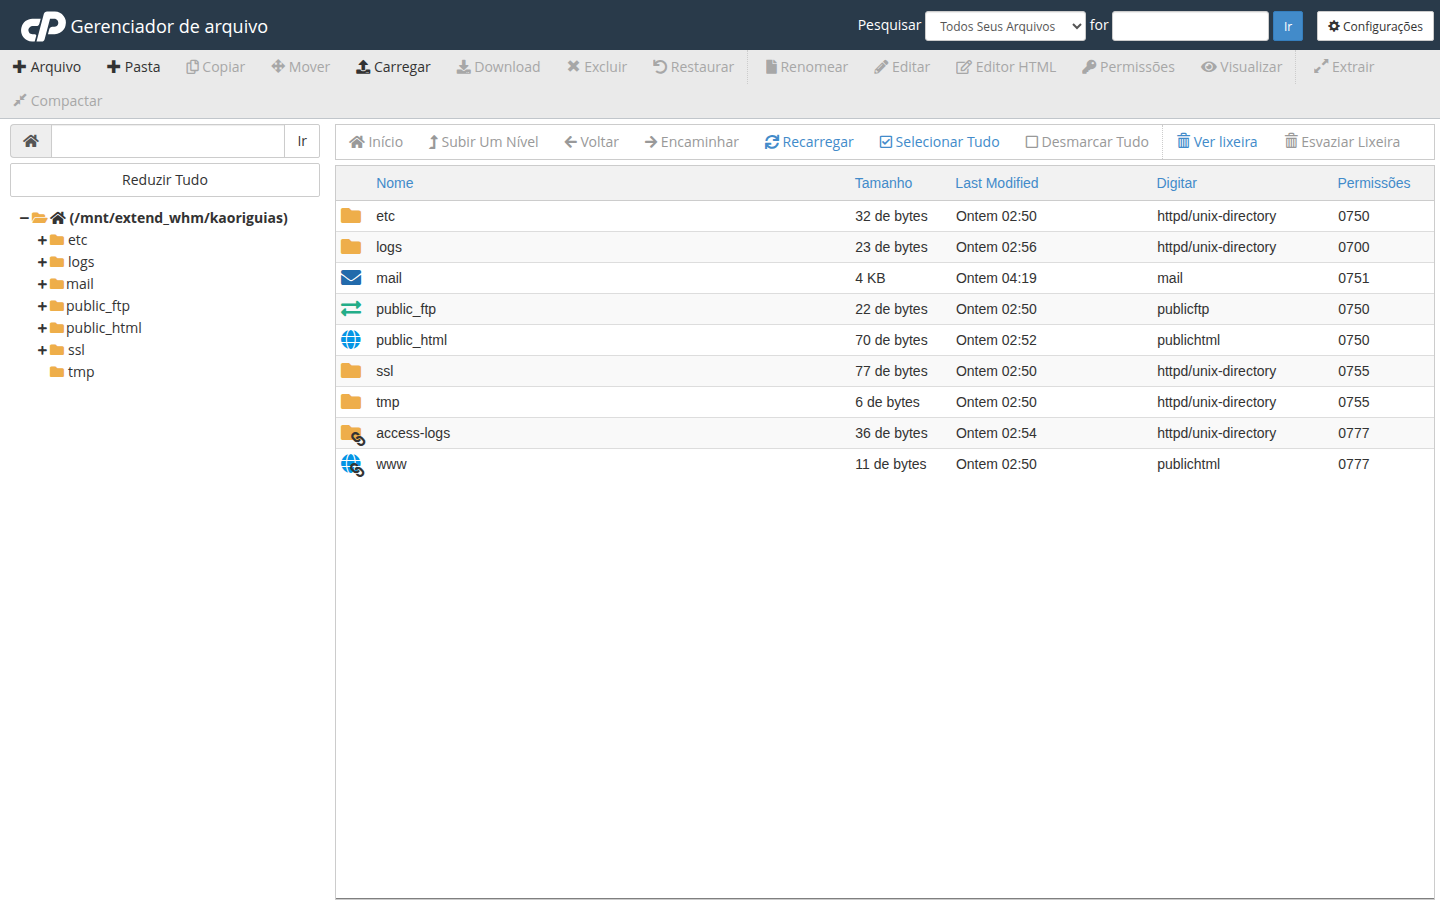
No cPanel, vá até a seção Arquivos e clique em Gerenciador de Arquivos. Selecione o diretório principal do seu site — geralmentepublic_htmlou uma pasta dentro dele (comoapiouwp-content). - Escolha o endpoint a proteger
Acesse o arquivo que representa o endpoint. Ele pode estar em um arquivo comoapi.php,endpoint.phpou dentro de uma pasta como/api/v1/usuarios.php. Abra-o com o editor de texto do cPanel. - Adicione a verificação da chave de API
No início do arquivo, adicione um código simples que verifica se a chave foi enviada corretamente. Exemplo em PHP:<?php // Chave secreta (mude para uma chave real e única) $chave_secreta = 'sua_chave_unicamente_segura_aqui'; // Verifica se a chave foi enviada via header $chave_recebida = $_SERVER['HTTP_X_API_KEY'] ?? ''; if ($chave_recebida !== $chave_secreta) { http_response_code(403); echo 'Acesso negado: chave de API inválida.'; exit; } // Se a chave estiver correta, o restante do código do endpoint continua... echo 'Bem-vindo(a)! Dados do endpoint acessados com sucesso.'; ?>💡 Dica: Nunca deixe essa chave exposta no código-fonte público. Use um arquivo de configuração separado, se possível, e mantenha-o fora da pasta pública.
- Gerencie a chave com segurança
Crie uma chave única e difícil de adivinhar — por exemplo:api_v1_2025_gehost_segura_98765. Você pode gerá-la com um gerador de senhas seguras (como o do seu navegador ou um site confiável). - Teste a proteção
Faça uma requisição ao endpoint com uma ferramenta como Postman ou cURL, enviando a chave no cabeçalhoX-API-Key. Exemplo com cURL:curl -X GET https://seusite.com/api/usuarios \ -H "X-API-Key: sua_chave_unicamente_segura_aqui"
Se a chave estiver correta, você verá os dados. Se não, receberá
403 Acesso negado. - Atualize a chave se necessário
Se a chave for exposta ou se houver suspeita de uso indevido, simplesmente gere uma nova e atualize o código. Você pode até criar múltiplas chaves para diferentes usuários ou sistemas.
Boas práticas para manter tudo seguro
- Use chaves longas e aleatórias — quanto mais complexa, melhor.
- Nunca armazene chaves em arquivos públicos (como
index.htmlouREADME.md). - Revise regularmente o acesso — se um sistema não usar mais o endpoint, desative a chave.
- Use HTTPS sempre. Chaves enviadas por HTTP podem ser interceptadas.
- Evite usar a mesma chave em múltiplos sistemas — cada um merece sua própria senha secreta.
Sensei diz: "A segurança não é um evento, é um hábito. Cada chave que você cria é um passo em direção a um site mais forte. Cuidado com o que você deixa no código — o mundo está sempre olhando."
Pronto! Você está protegido.
Parabéns! Agora seu endpoint está protegido por uma chave de API — uma camada simples, poderosa e essencial. Você está um passo à frente em segurança, e isso é algo que todo bom desenvolvedor valoriza.
Se precisar de ajuda com o código, com o cPanel ou com qualquer outro detalhe, não hesite: entre em contato com o suporte da GeHost. Estamos aqui para te ajudar, com carinho e atenção. Lembre-se: você não está sozinho nessa jornada.
Com carinho,
Sensei da GeHost
*Grupo: G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)*