
Como restringir o acesso ao painel de administração do WordPress por senha extra (proteção de diretório)
Olá, querido cliente! 👋 Seja bem-vindo ao seu guia de segurança com carinho, feito especialmente para você, que quer proteger seu site com um toque de cuidado extra. Hoje vamos aprender como proteger o painel de administração do WordPress com uma senha extra — uma medida simples, poderosa e super eficaz contra invasões indesejadas.
Imagine que o painel do WordPress é como a porta da sua casa. Você já tem uma chave (a senha normal), mas e se colocasse uma fechadura extra? Isso é exatamente o que vamos fazer: criar uma segunda camada de proteção só para quem tentar acessar /wp-admin ou /wp-login.php.
Esse método é chamado de proteção de diretório por senha e funciona com o cPanel — o painel de controle da GeHost. Vamos lá, com passos simples, como se fosse um convite para um café comigo, seu Sensei da Segurança!
Passo a passo: Proteja seu painel de administração com senha extra
Entre no cPanel do seu site. Para isso, acesse painel.gehost.com.br e faça login com suas credenciais (usuário e senha que você escolheu na GeHost).
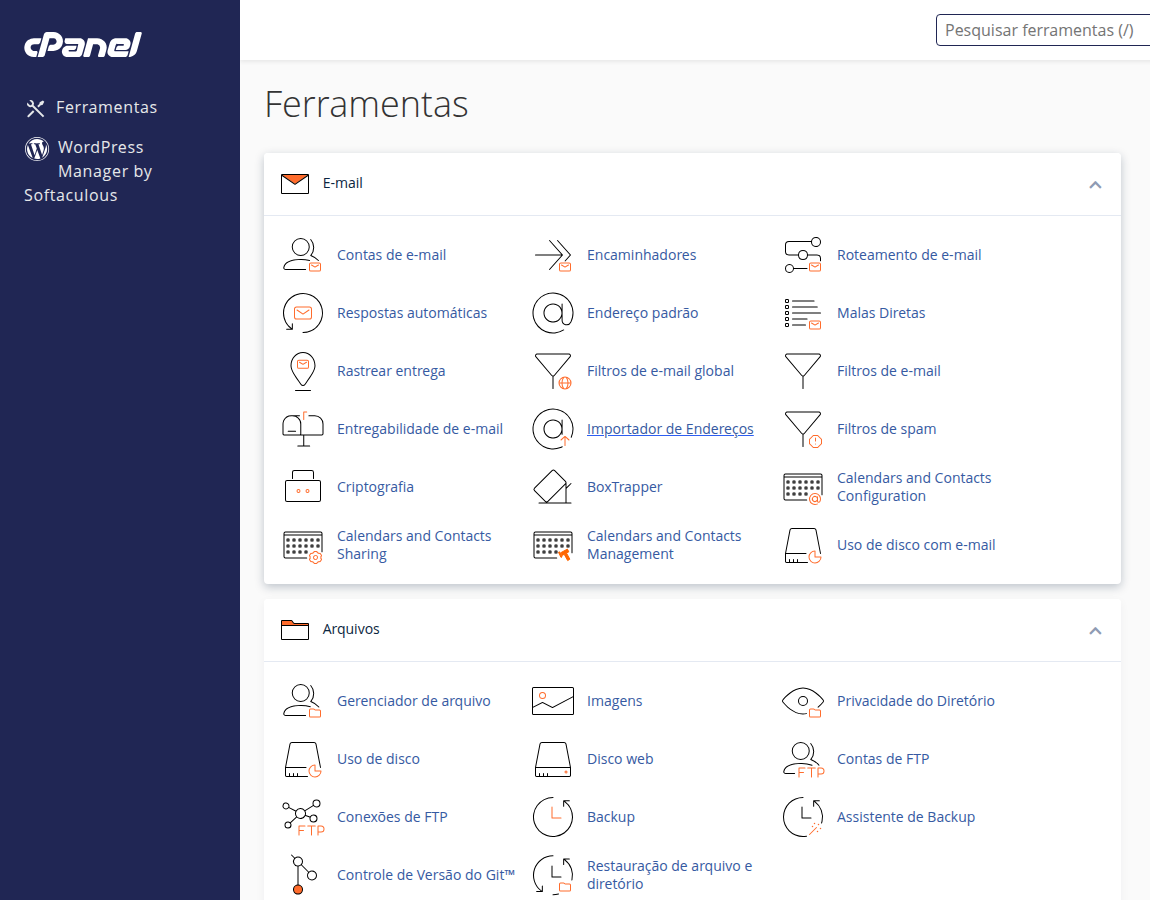
Na tela principal do cPanel (chamada de Home), localize o grupo de ferramentas chamado “Arquivos”. Clique em “Gerenciador de Arquivos”.
No Gerenciador de Arquivos, navegue até a pasta onde seu WordPress está instalado. Normalmente, essa pasta é
public_html(ou o nome do seu domínio, se estiver em subpasta).Encontre a pasta chamada
wp-admin— ela está dentro depublic_htmlou do diretório do seu site. Clique nela para abri-la.
Com a pasta
wp-adminaberta, clique no botão “Proteger este diretório” (em geral, está no topo da tela, ao lado de “Criar” ou “Editar”).Se não vir esse botão, verifique se você está no diretório certo — o caminho deve ser
public_html/wp-admin.Na nova tela, digite um nome para o diretório protegido. Por exemplo: admin (ou qualquer nome que lembre você, como “seguranca” ou “painel”).
Em seguida, clique em “Salvar”.
Depois de salvar, o sistema vai pedir para você criar um usuário e senha para acessar esse diretório protegido.
Escolha um nome de usuário (ex: adminseguro) e uma senha forte (use letras maiúsculas, minúsculas, números e símbolos — por exemplo:
Secur1ty@2025!).Confirme a senha e clique em “Criar”.
Pronto! Agora, toda vez que alguém tentar acessar
seudominio.com/wp-admin, o navegador vai pedir uma segunda senha — a que você acabou de criar.Isso significa que mesmo que alguém descubra sua senha de administração do WordPress, não conseguirá entrar sem a senha extra.
Dicas importantes (como um amigo cuidando de você)
💡 Dica do Sensei: Use uma senha única e forte para essa proteção — não repita a senha do WordPress nem do e-mail. Assim, se um dia o WordPress for comprometido, o acesso extra ainda estará seguro.
🔒 Importante: Se você precisar desativar essa proteção no futuro, volte ao mesmo menu (Proteger este diretório) e clique em “Desproteger”. A senha extra será removida.
🛠️ Dica extra: Você pode aplicar essa proteção também ao
wp-login.php— basta repetir o processo no diretório principal (public_html) e proteger o arquivo diretamente. Mas cuidado: isso pode atrapalhar plugins ou temas que precisam de acesso automático.
Por que fazer isso?
Ataques automáticos contra o WordPress são muito comuns. Robôs tentam entrar com milhares de combinações de senhas todos os dias. Com essa proteção extra, você diminui drasticamente o risco de invasão, mesmo que sua senha principal seja fraca ou comprometida.
É como colocar um cadeado extra na porta da sua casa — não impede todos os ladrões, mas faz com que a maioria desista e vá embora.
Quer mais segurança?
Se quiser ir além, considere:
- Usar um plugin de segurança (como Wordfence ou iThemes Security) — mas só se souber como usá-lo.
- Ativar o SSL (HTTPS) — já está incluso em todos os planos da GeHost. Basta clicar em SSL/TLS no cPanel e instalar o certificado automaticamente.
- Atualizar sempre o WordPress, temas e plugins — isso é essencial!
Com esses passos, seu site está mais seguro, mais confiável e mais tranquilo para você cuidar — como um jardim bem cuidado, onde tudo floresce com paz.
Se precisar de ajuda, seu Sensei está aqui. Basta entrar em contato com o suporte da GeHost — estamos aqui para te ajudar, sempre.
Com carinho,
Sensei da GeHost
*Protegendo seu site com amor e segurança*