
Como configurar o cPanel para bloquear anexos perigosos recebidos por e-mail
Olá, amigo(a) da GeHost! Seja bem-vindo(a) ao seu guia de segurança digital, com carinho e atenção — como um verdadeiro Sensei da segurança online. 🌟
Hoje vamos aprender juntos como proteger sua caixa de e-mail profissional contra arquivos suspeitos, como vírus, scripts maliciosos ou documentos com macros perigosas. Isso é essencial para manter sua conta segura, sua empresa protegida e seus dados inteiros.
Dica do Sensei: Muitos ataques começam com um simples e-mail. Bloquear anexos perigosos é como colocar uma trave no portão da sua casa digital. Pequeno gesto, grande proteção.
Passo a passo: Proteja seus e-mails no cPanel
-
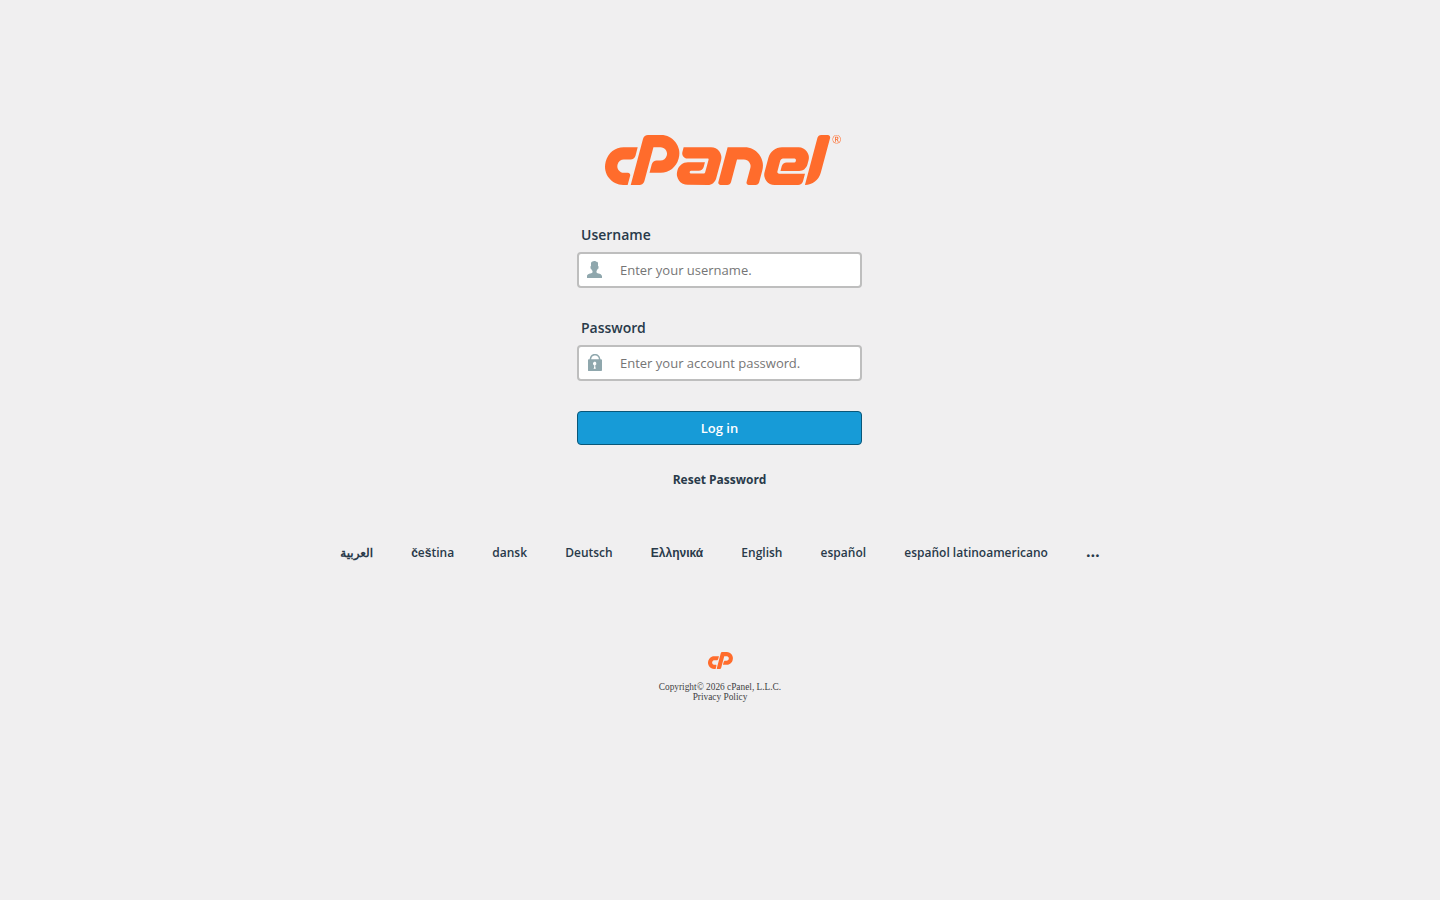
Entre no seu painel de controle (cPanel) com as credenciais da sua conta de hospedagem.
-
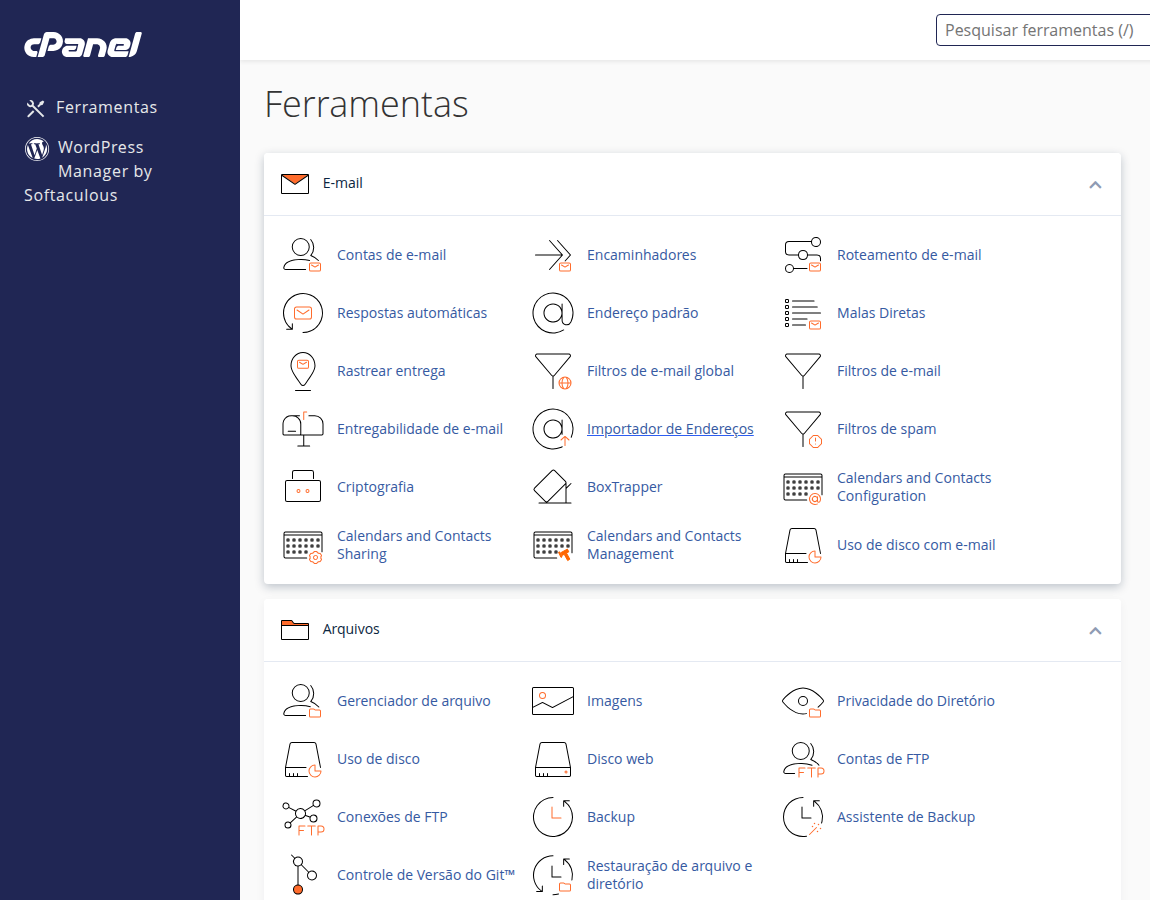
Uma vez logado, procure pela seção “E-mail” no painel. Você verá um grupo de ferramentas relacionadas ao seu e-mail profissional.
-
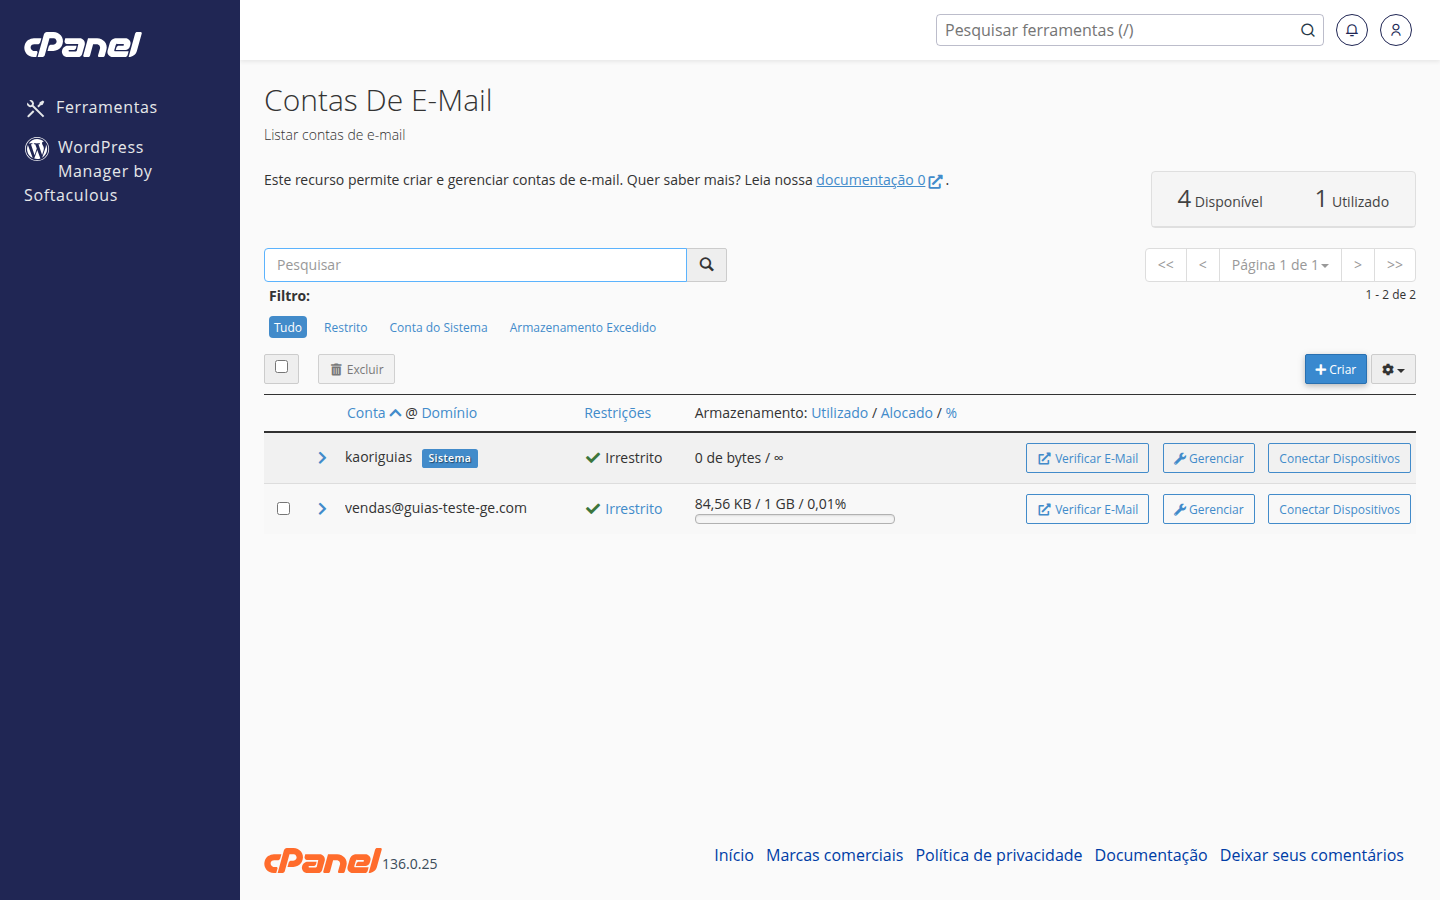
Clique em “Contas de E-mail” (ou “Email Accounts”).
-
Selecione a conta de e-mail que você deseja proteger (por exemplo: contato@seudominio.com.br).
Após selecionar, você verá um menu com opções como “Editar”, “Alterar Senha”, “Configurações de Spam” e mais.
-
Clique em “Configurações de Spam” (ou “Spam Filter” — pode variar levemente dependendo da versão).
Essa é a área onde você controla o filtro antispam e, sim, também pode bloquear tipos específicos de anexos.
-
Na aba de configurações de spam, procure por opções relacionadas a “Anexos” ou “Filtros de Anexos”.
Se houver um campo para adicionar extensões de arquivos a serem bloqueadas (como
.exe,.bat,.js,.vbs,.ps1,.dll,.scr), adicione-as.Exemplo:
.exe,.bat,.js,.vbs,.ps1,.dll,.scrImportante: Essas extensões são comuns em arquivos maliciosos. Bloqueá-las ajuda a evitar infecções.
-
Salve as alterações. O sistema já começará a aplicar o bloqueio automaticamente.
Os e-mails com anexos dessas extensões serão automaticamente marcados como spam ou bloqueados, dependendo da configuração do filtro.
-
Para verificar se está funcionando, teste enviando um e-mail com um anexo de um desses tipos para sua conta (de um e-mail pessoal, por exemplo). Ele não deverá chegar à caixa de entrada — será bloqueado ou redirecionado para spam.
Recomendações extras do Sensei
- Nunca abra anexos de remetentes desconhecidos — mesmo que o sistema bloqueie, é sempre bom ter cuidado.
- Atualize seu sistema operacional e navegador — isso ajuda a proteger contra vulnerabilidades.
- Use autenticação de dois fatores (2FA) — disponível no painel da GeHost, protege sua conta contra invasões.
- Se precisar de ajuda, abra um chamado no suporte pelo painel do cliente: painel.gehost.com.br.
Nota importante: A GeHost (hospedagem) é parte do Grupo G e Soluções e Eventos LTDA — CNPJ 46.647.904/0001-04. Se precisar de documentos fiscais, consulte sua fatura ou entre em contato com o suporte.
Parabéns, amigo(a)! Você agora está um passo à frente na proteção digital. Com cada ação consciente, você fortalece não só sua conta, mas também a confiança dos seus clientes e parceiros.
Até a próxima dica, com muito carinho e segurança,
Sensei da GeHost 🌿