
Como criar um usuário de banco de dados com permissões limitadas por segurança
Olá, querido cliente da GeHost! 👋
Seja bem-vindo ao seu guia seguro e simples para criar um usuário de banco de dados com permissões restritas. Na GeHost, cuidamos da sua segurança como se fosse nossa própria — e isso começa com o controle de acesso.
Imagine o banco de dados como um cofre. Quem tem a chave pode abrir, mas só quem tem autorização para certas partes pode acessar o que está dentro. Vamos montar esse cofre com cuidado, só com quem precisa.
Passo a passo: Criando um usuário com permissões limitadas
-
Entre no painel do cliente
Abra o painel.gehost.com.br e faça login com suas credenciais.
-
Encontre o gerenciador de bancos de dados
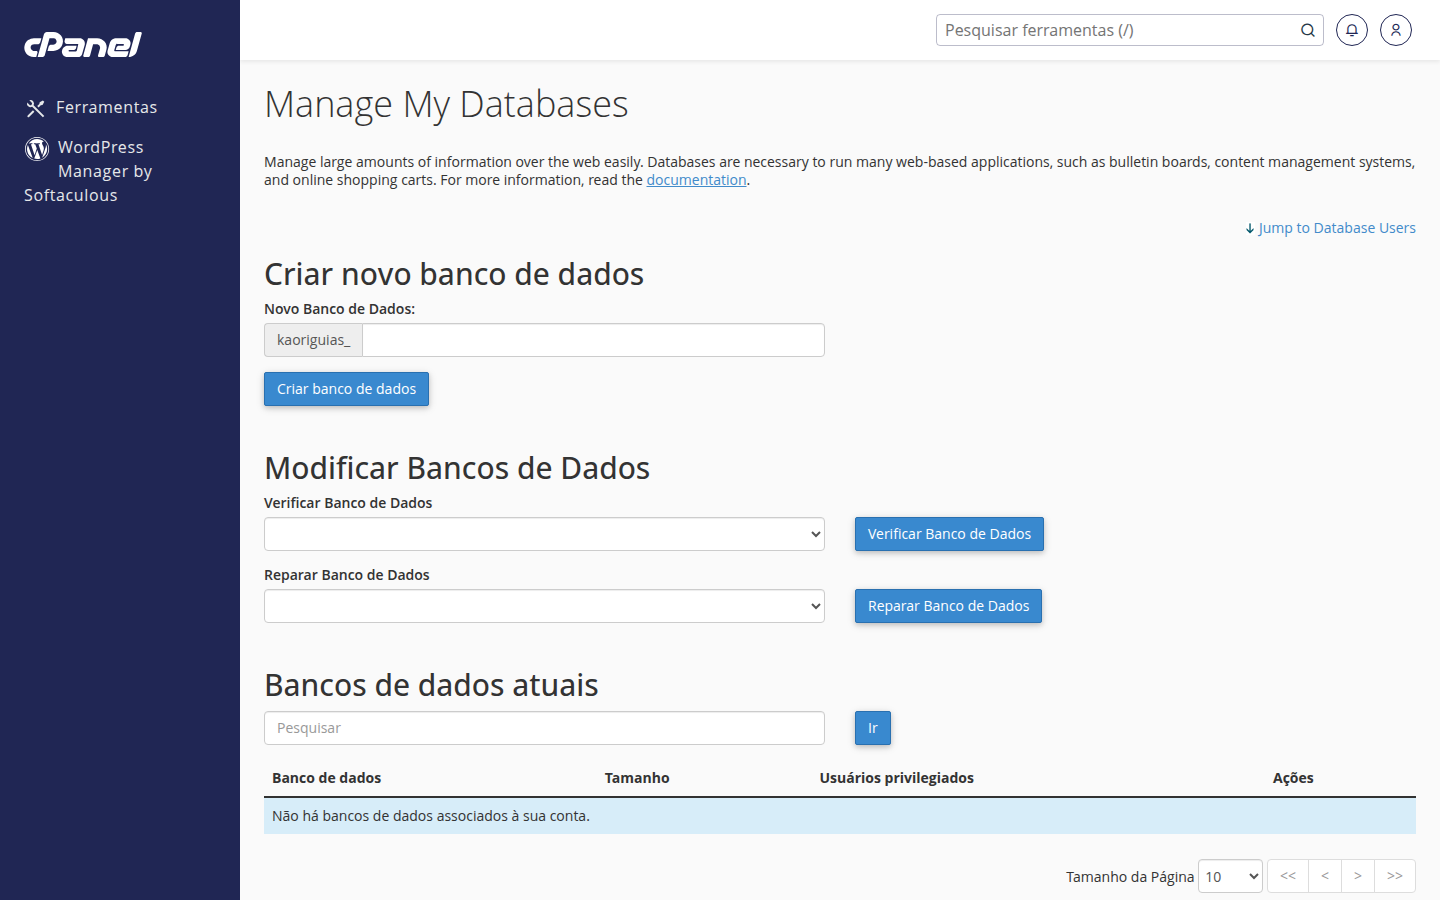
No painel, localize a seção “Bancos de Dados” e clique em “Bancos de Dados MySQL”. Aqui você verá uma lista dos bancos já criados e as opções de gerenciamento.
-
Crie um novo banco (se ainda não tiver)
Se você ainda não tem um banco de dados, clique em “Criar Banco de Dados”. Escolha um nome claro e único, como loja_minhaempresa ou blog_cliente. Clique em “Criar”.
-
Adicione um novo usuário
Na mesma tela, clique em “Criar Usuário”. Agora, insira:
- Nome de usuário: escolha algo simples, como user_loja ou usuario_blog.
- Senha: use uma combinação forte (letras maiúsculas, minúsculas, números e símbolos). O painel oferece gerador automático — use se quiser!
Depois de preencher, clique em “Criar Usuário”.
-
Conceda permissões limitadas
Após criar o usuário, você verá uma lista de bancos. Marque o banco que deseja associar a esse usuário (ex: loja_minhaempresa).
Agora, selecione apenas as permissões que o usuário precisa. Recomendamos:
- SELECT — para ler dados.
- INSERT — para adicionar novos dados.
- UPDATE — para editar dados existentes.
- DELETE — apenas se for essencial (e com cuidado).
Não selecione: ALTER, DROP, CREATE ou ALL PRIVILEGES — isso dá poder demais e pode comprometer a segurança.
Depois de escolher, clique em “Adicionar”.
-
Salve e use com segurança
Pronto! O usuário foi criado com acesso limitado ao banco. Agora, você pode usar essas credenciais apenas em aplicações que realmente precisam, como um site, formulário ou sistema interno.
Dica do Sensei: Nunca use o usuário administrador (root) em aplicações. Ele é como o chaveiro geral — só use em casos extremos e com supervisão.
Por que isso é importante?
Quando um usuário tem permissão total, qualquer falha de segurança — como um código malicioso ou erro de configuração — pode levar à perda ou corrupção de todos os dados. Ao limitar o acesso, você protege seu site, seus clientes e sua reputação.
É como fechar a porta do carro mesmo quando você está dentro: só quem tem a chave pode entrar.
Quer mais segurança?
Se quiser, pode criar um usuário diferente para cada sistema ou funcionalidade (ex: um só para o formulário de contato, outro só para o sistema de pedidos). Isso é chamado de princípio do menor privilégio — e é o padrão de ouro em segurança.
Se precisar de ajuda…
Estamos aqui para você! Se tiver dúvidas ou precisar revisar as permissões, entre em contato com nosso suporte — e lembre-se: 30 dias grátis após a entrega estão à sua disposição.
Com carinho,
Sensei da GeHost
*Segurança, simplicidade e confiança — sempre.*