
🥋 Sensei explica: configurando a segurança do seu WordPress logo na instalação
Oi! Aqui é a Sensei, da GeHost 😊 Você acabou de instalar o WordPress e já está com aquela vontade de sair colocando conteúdo no ar, né? Eu entendo — mas antes de qualquer coisa, deixa eu te dar um conselho de quem já viu muito site crescer (e também já viu muito site sofrer com invasão por falta de cuidado no começo): os primeiros 15 minutos depois de instalar o WordPress são os mais importantes pra segurança do seu site.
Um site novo, sem nenhuma proteção extra, é como uma casa recém-construída sem fechadura na porta. Vamos resolver isso juntos, passo a passo, sem complicação. Prometo que no fim desse guia você vai estar craque nisso! 💪
Passo 1 — Escolha um plugin de segurança confiável
O WordPress sozinho já é uma plataforma sólida, mas ele é tão popular que vira alvo constante de tentativas automáticas de invasão (os famosos "robôs" que ficam testando senha e explorando falhas). Um plugin de segurança fecha essas brechas.
No repositório oficial do WordPress existem ótimas opções gratuitas e bem avaliadas, como Wordfence Security, All In One WP Security & Firewall e Sucuri Security. Qualquer uma delas já cobre o essencial que vamos configurar aqui. Se tiver dúvida de qual escolher, pode chamar a gente no suporte que te orientamos.
Passo 2 — Instale o plugin pelo painel do WordPress
- No menu lateral do WordPress, vá em Plugins → Adicionar Novo.
- Digite o nome do plugin escolhido na barra de busca.
- Clique em Instalar Agora e, depois, em Ativar.
💡 Dica da Sensei: instale apenas um plugin de segurança por vez. Ter dois "brigando" pelo mesmo trabalho (tipo dois firewalls ao mesmo tempo) pode deixar o site lento ou até travar o acesso ao próprio painel.
Passo 3 — Configure o essencial (o "trio de ouro" da segurança)
Depois de ativado, a maioria dos plugins abre um assistente de configuração inicial (wizard). Vamos garantir que estes três pontos fiquem ativos:
3.1 — Firewall de aplicação (WAF)
É o "segurança da porta": ele filtra o tráfego suspeito antes que chegue a atacar seu site. Ative a opção de firewall/proteção em tempo real logo na configuração inicial do plugin.
3.2 — Limite de tentativas de login
Essa é, sem dúvida, a proteção mais importante contra invasão por senha fraca. Ative a opção (geralmente chamada de "Login Lockdown", "Brute Force Protection" ou similar) para bloquear temporariamente quem errar a senha várias vezes seguidas.
3.3 — Verificação (scan) de malware
Ative o escaneamento automático de arquivos. Ele compara os arquivos do seu site com os originais do WordPress e avisa se algo foi alterado ou injetado por um invasor — geralmente dá pra agendar essa varredura pra rodar sozinha, todo dia.
Passo 4 — Ajustes finos que fazem toda diferença
- Troque o login "admin" — se o seu usuário administrador ainda se chama
admin, crie um novo usuário com outro nome e apague o antigo (transferindo os posts pra ele). É o primeiro nome que qualquer tentativa de invasão testa. - Oculte a versão do WordPress — muitos plugins de segurança têm uma opção pra remover essa informação do código-fonte, dificultando que alguém saiba exatamente qual versão (e quais falhas conhecidas) o seu site roda.
- Desative o editor de arquivos do painel — em Aparência → Editor e Plugins → Editor existe a opção de editar código direto pelo navegador. Se um invasor conseguir acesso ao seu login, essa é a primeira porta que ele usa pra inserir código malicioso. A maioria dos plugins de segurança tem um botão pra desativar esse editor com um clique.
- Use senhas fortes — combine letras maiúsculas, minúsculas, números e símbolos. Nada de datas de aniversário ou "123456" 🙈
Passo 5 — Backup: sua rede de segurança
Nenhum plugin de segurança é 100% infalível — por isso o backup é a sua última linha de defesa. Se algo der errado, você simplesmente restaura uma cópia anterior do site e segue em frente, tranquilo. Sua hospedagem GeHost conta com a área de Backup no painel cPanel, onde você pode gerar cópias completas ou parciais (arquivos e banco de dados) do seu site.
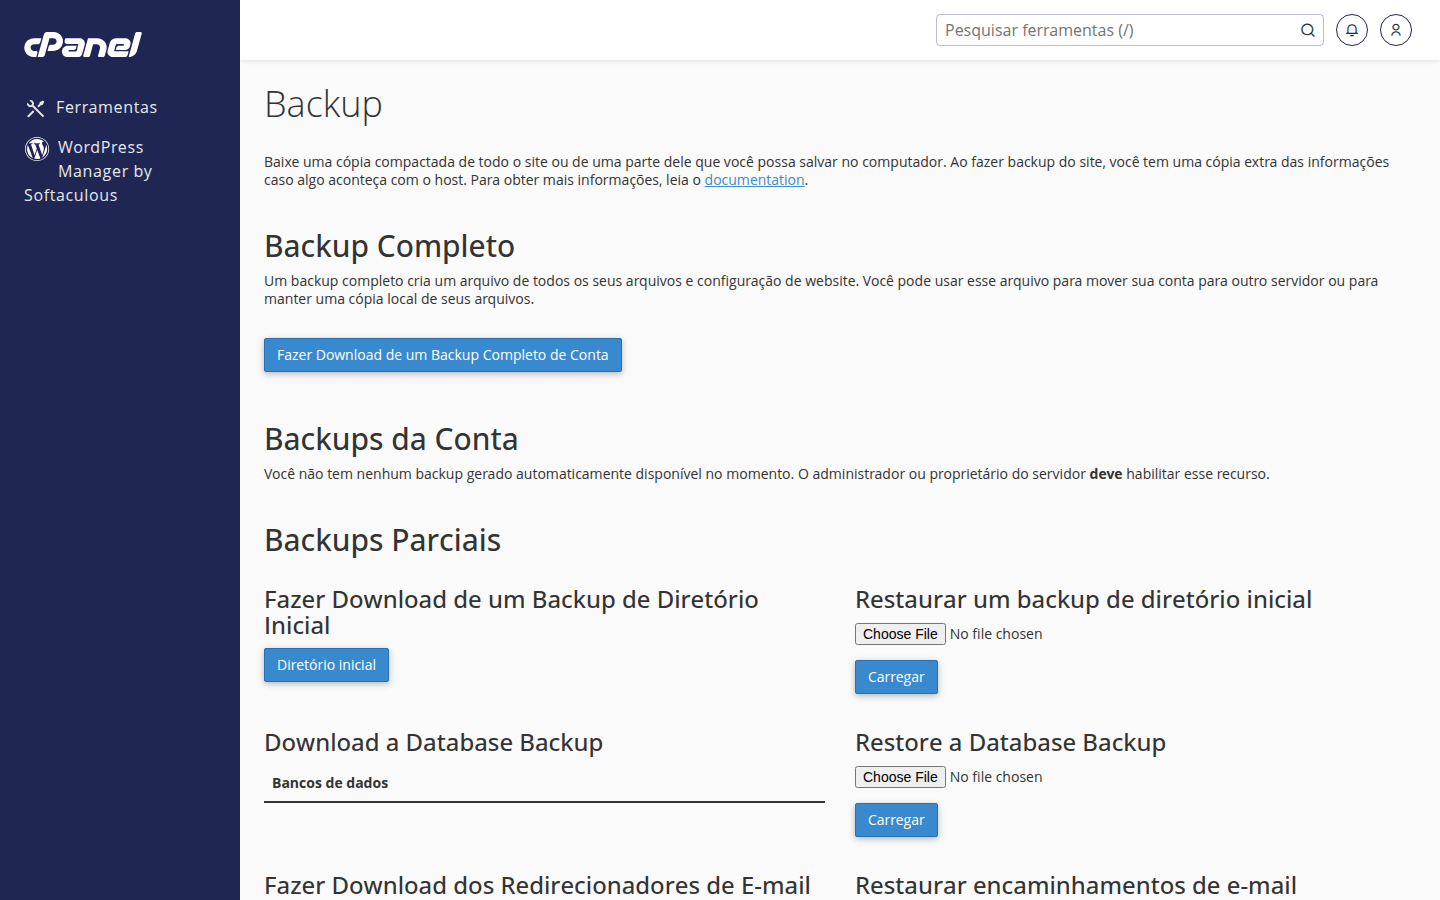
O ideal é gerar um backup logo após configurar tudo certinho, e depois manter essa rotina periodicamente (principalmente antes de qualquer atualização grande no site).
Passo 6 — Confirme que o SSL está ativo
O certificado SSL é o que deixa seu site com o cadeado de segurança (https://) no navegador — ele protege os dados trafegados entre seu site e seus visitantes, e também é levado em conta pelo Google no ranqueamento de busca. Vale conferir se ele está instalado e ativo no seu domínio, direto no cPanel:
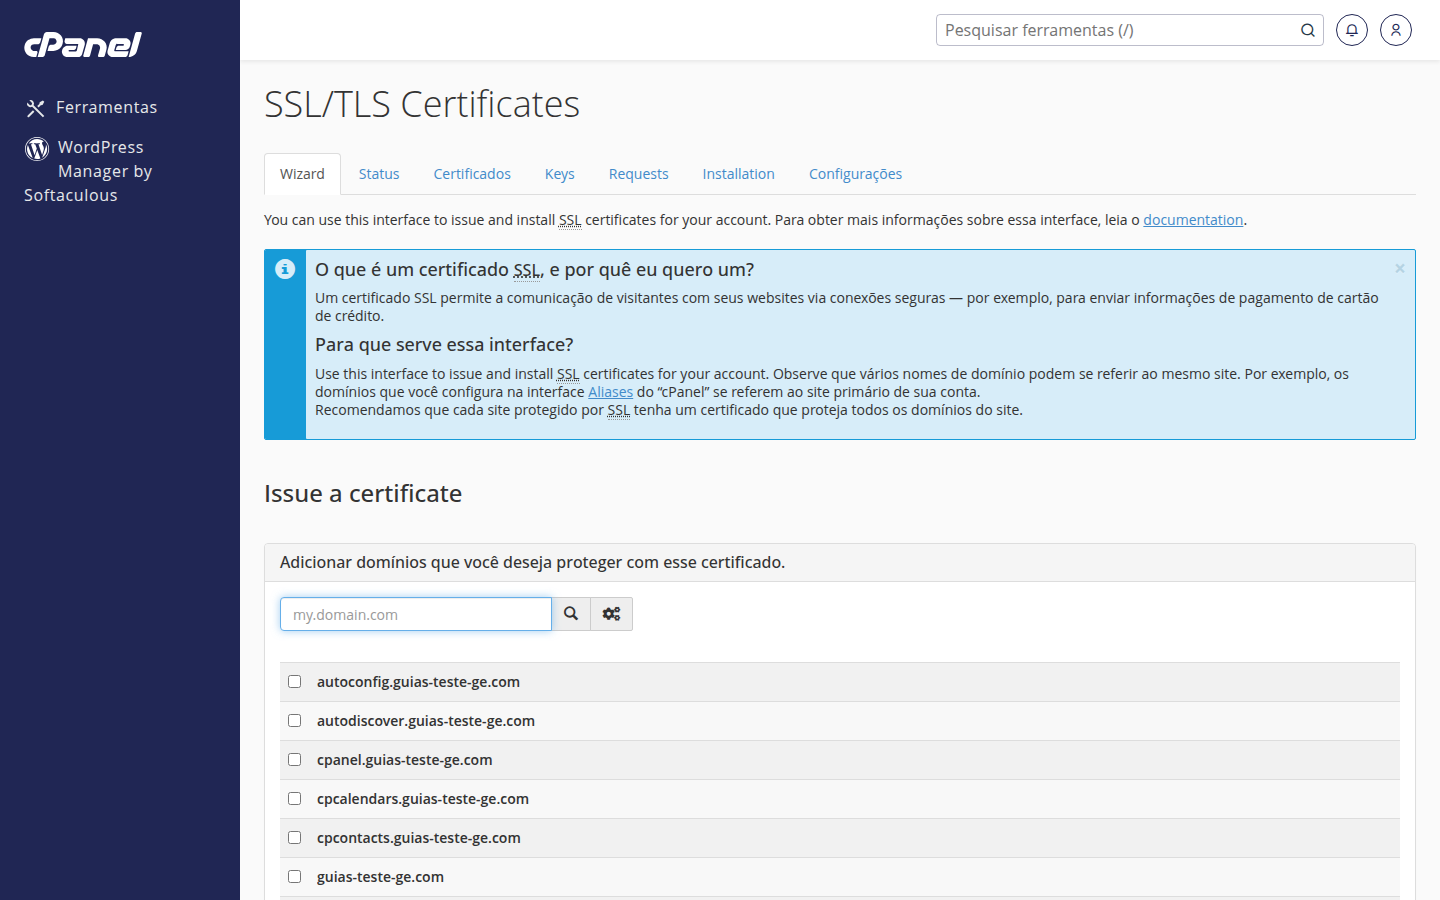
Não achou a opção ou ficou com alguma dúvida?
Se em algum desses passos você travar ou preferir que a gente configure junto com você, é só chamar o suporte da GeHost — todo serviço já sai com suporte gratuito nos primeiros 30 dias após a entrega. Você também acompanha seus serviços e faturas pelo painel: painel.gehost.com.br.
🥋 Palavra final da Sensei: segurança não é sobre fazer tudo perfeito uma vez só — é sobre criar o hábito. Configure hoje, mantenha o plugin sempre atualizado e gere backups com regularidade. Assim seu site cresce protegido, sem sustos! 🌱