
Como proteger a área de login do WordPress contra tentativas de força bruta
Olá, querido(a) cliente da GeHost! 👋
Se você tem um site no WordPress, já deve ter ouvido falar de tentativas de invasão por "força bruta" — quando alguém tenta acessar o painel de administração digitando milhares de combinações de senha. É como tentar abrir uma porta com todas as chaves possíveis. Nada bom, né?
Na GeHost, a segurança é nossa prioridade. E hoje, vou te mostrar, passo a passo, como proteger o seu login do WordPress com técnicas simples e eficazes. Vamos juntos, como um time? 💪
Por que é importante proteger o login do WordPress?
Porque o acesso ao painel de administração é como ter a chave do seu negócio. Se alguém entrar sem autorização, pode:
- Alterar conteúdo do seu site;
- Adicionar códigos maliciosos;
- Enviar spam ou roubar dados;
- Desativar seu site.
Com uma boa proteção, você evita tudo isso — e ainda dorme mais tranquilo. 😌
Passo a passo: Proteja seu login do WordPress
-
Altere o nome padrão do login
O WordPress vem com o nome de usuário padrão admin. Isso é um convite para atacantes. Vamos mudar isso!
No seu painel do WordPress, vá em Usuários → Seus dados. Altere o nome de usuário para algo único, como seunomeadmin ou gestor-site. Não use seu nome real.
Dica: Crie um novo usuário com permissões de administrador e exclua o usuário admin depois.
-
Use um plugin de segurança (recomendado)
Plugins como Wordfence Security ou WPSec são ótimos para bloquear tentativas de login maliciosas. Eles detectam tentativas suspeitas e bloqueiam IPs automaticamente.
Para instalar:
- Entre no painel do WordPress;
- Vá em Plugins → Adicionar novo;
- Busque por “Wordfence” ou “WPSec”;
- Instale e ative o plugin;
- Siga as instruções de configuração (geralmente é automático).
Dica: Evite plugins desconhecidos ou que não tenham atualizações recentes. Só use os principais e bem avaliados.
-
Proteja o arquivo wp-login.php com o cPanel
Seu site está hospedado na GeHost, então você tem acesso ao cPanel — o painel de controle que gerencia tudo. Vamos usar ele para proteger o login do WordPress.
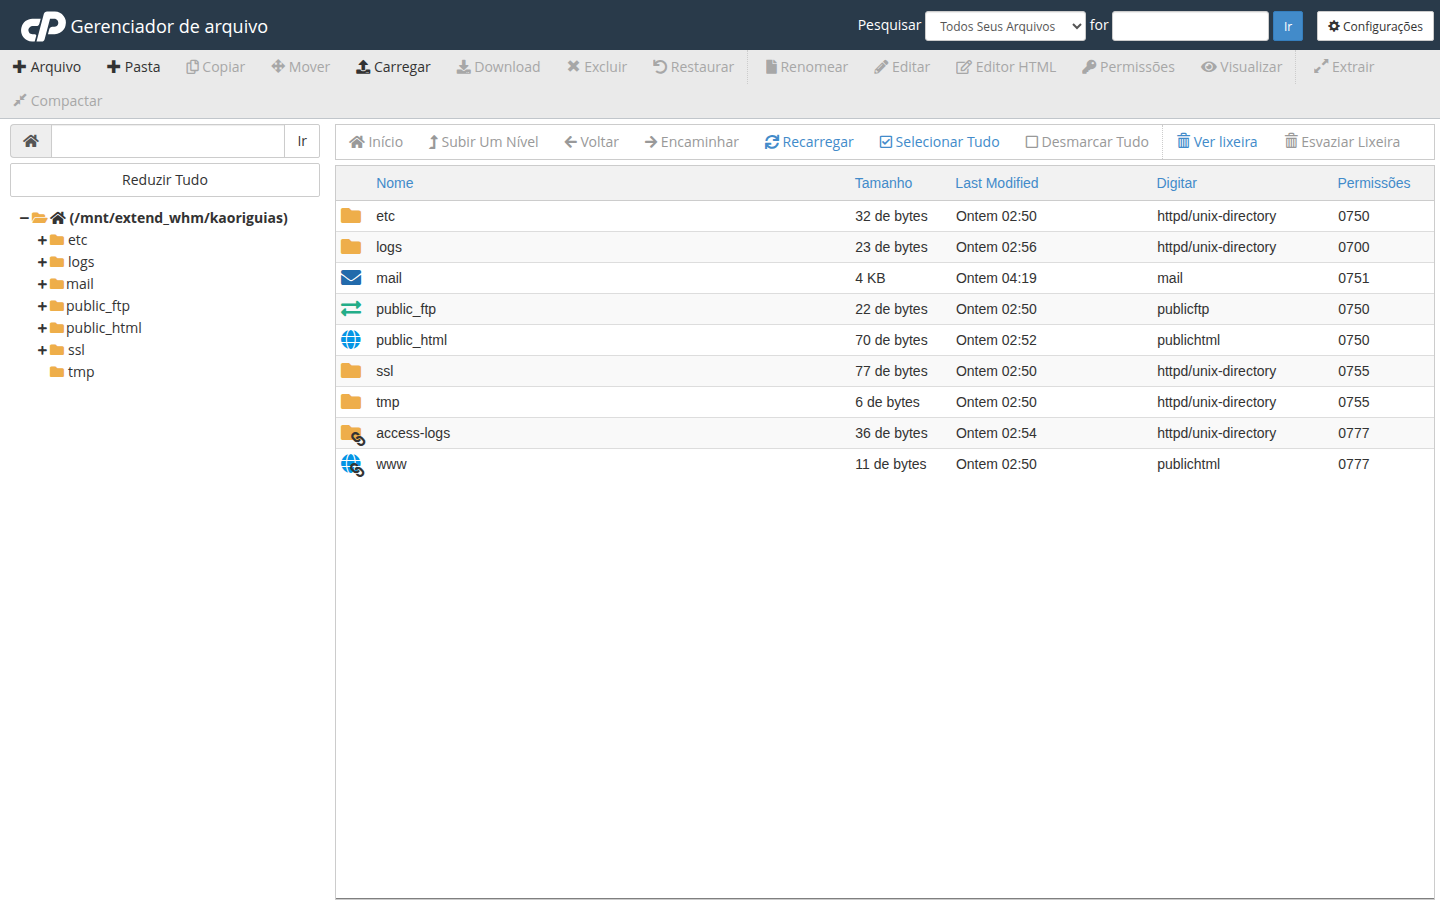
Entre no seu painel do cliente → acesse o cPanel → vá em Arquivos → Gerenciador de Arquivos.
Abra a pasta public_html (é onde seu site está).
Localize o arquivo wp-login.php. Clique nele com o botão direito → Editar.
Substitua todo o conteúdo do arquivo por este código simples:
Este site está temporariamente indisponível.
Salve as alterações.
Atenção: Isso impede que qualquer pessoa acesse o login diretamente. Para entrar, você precisará de um plugin ou configuração especial (como o Wordfence). Isso é uma proteção extra, mas use com cuidado!
-
Use autenticação de dois fatores (2FA)
Imagine que, além da senha, você precisa de um código que chega no seu celular. Isso é o 2FA — uma camada a mais de segurança.
Plugins como Google Authenticator ou Two-Factor Authentication adicionam essa proteção. Após instalar, configure no seu perfil de usuário.
Dica: Guarde o código de recuperação em um lugar seguro. Se perder o celular, você ainda pode acessar o painel.
-
Monitore tentativas de acesso
Plugins como Wordfence fazem isso automaticamente. Eles mostram um histórico de tentativas de login, bloqueios e IPs suspeitos.
Confira regularmente esse relatório. Se vir um IP de outro país tentando entrar várias vezes, pode ser sinal de ataque.
Dica: Se vir algo suspeito, bloqueie o IP no plugin ou entre em contato com nosso suporte.
Proteção extra com SSL (já incluso na GeHost)
Seu site já está seguro com SSL — o que torna o tráfego criptografado. Isso impede que senhas sejam roubadas durante o envio.
Para verificar: olhe no navegador. Se o endereço começar com https:// e houver um cadeado fechado, seu site está protegido.
Importante: Nunca digite sua senha em sites que não tenham https.
Resumo: O que fazer agora?
- Renomeie o usuário admin;
- Instale um plugin de segurança (Wordfence é ótimo);
- Ative a autenticação de dois fatores;
- Monitore tentativas de login;
- Confirme que seu site tem SSL (https://).
Se precisar de ajuda, nosso suporte está aqui para você. Basta acessar o painel do cliente e abrir um chamado. Estamos sempre prontos para ajudar.
Imagens de apoio
Veja como o Gerenciador de Arquivos do cPanel funciona:
Como acessar o cPanel:
Após instalar o Wordfence, você verá uma tela de segurança:
Com essas medidas, seu WordPress fica mais seguro que uma fortaleza. E você, com mais tranquilidade. 🛡️
Com carinho,
Sensei da GeHost
Equipe de Segurança e Suporte
G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)