
Como configurar variáveis de ambiente (.env) com segurança num projeto hospedado no VPS
Olá, querido(a) desenvolvedor(a) ou empreendedor(a) do mundo digital! Seja bem-vindo(a) ao seu novo passo rumo à segurança e organização no seu projeto. Aqui, na GeHost, acreditamos que tecnologia deve ser acessível, segura e, acima de tudo, humana. Hoje, vamos aprender juntos como configurar o arquivo .env com segurança — mesmo em um ambiente como o VPS, onde o poder é maior, mas o cuidado também precisa ser.
Se você está aqui, provavelmente já tem um projeto em andamento, talvez em Node.js, Laravel, Python ou outro framework que usa variáveis de ambiente. Boa notícia: o .env é uma das melhores práticas para manter segredos, como senhas, chaves de API e configurações sensíveis, fora do código fonte. Vamos tornar isso simples, claro e, acima de tudo, seguro.
Antes de começar: o que é o .env e por que é importante?
O arquivo .env é um arquivo de configuração que armazena variáveis de ambiente em formato chave-valor. Ele é usado por muitos frameworks para carregar dados sensíveis sem expor essas informações no código.
Dica do Sensei: Nunca, em hipótese alguma, coloque seu
.envno GitHub ou em qualquer repositório público. Ele é como uma senha secreta — só deve estar onde você controla o acesso.
Passo a passo: configurar o .env com segurança no VPS
-
Entre no seu VPS via SSH
Para isso, você precisa de um cliente SSH como Putty (Windows), Terminal (macOS/Linux) ou VS Code com SSH. Use as credenciais fornecidas pela GeHost (geralmente no painel do cliente).
-
Localize a pasta do seu projeto
Use o comando
cd /home/SEU_USUARIO/public_html/seu_projeto(substituaSEU_USUARIOeseu_projetopelo nome real). Se não souber onde está, uselspara listar as pastas. -
Crie o arquivo .env
Use o editor de texto
nanopara criar o arquivo:nano .envEm seguida, insira suas variáveis, por exemplo:
DB_HOST=localhost
DB_USER=seu_usuario_db
DB_PASSWORD=senha_segura_123
API_KEY=chave_super_secreta_abc123
Pressione Ctrl + O para salvar, depois Enter, e Ctrl + X para sair.
-
Configure permissões para segurança
Arquivos como
.envnão devem ser acessíveis via navegador. Para isso, vamos restringir o acesso:chmod 600 .envIsso garante que apenas o dono do arquivo (você) pode ler ou escrever nele.
-
Adicione .env ao .gitignore (se usar Git)
Se o seu projeto está no GitHub ou outro repositório, adicione o arquivo
.envao.gitignore:echo ".env" >> .gitignoreIsso evita que ele seja enviado acidentalmente.
-
Verifique se o arquivo está sendo lido pelo seu projeto
Dependendo do framework, você pode precisar instalar uma biblioteca como
dotenv(em Node.js) ou configurar o carregamento automático. Por exemplo, em Node.js:npm install dotenvDepois, no início do seu código principal (ex:
server.js), adicione:require('dotenv').config();Agora, o arquivo
.envserá carregado automaticamente. -
Evite arquivos .env no diretório público
Garanta que o arquivo
.envnão esteja dentro depublic_htmlou qualquer pasta acessível via URL. Ele deve estar fora do caminho público do seu site.Se estiver em
public_html, mova-o para uma pasta acima, como/home/SEU_USUARIO/ou/home/SEU_USUARIO/app.
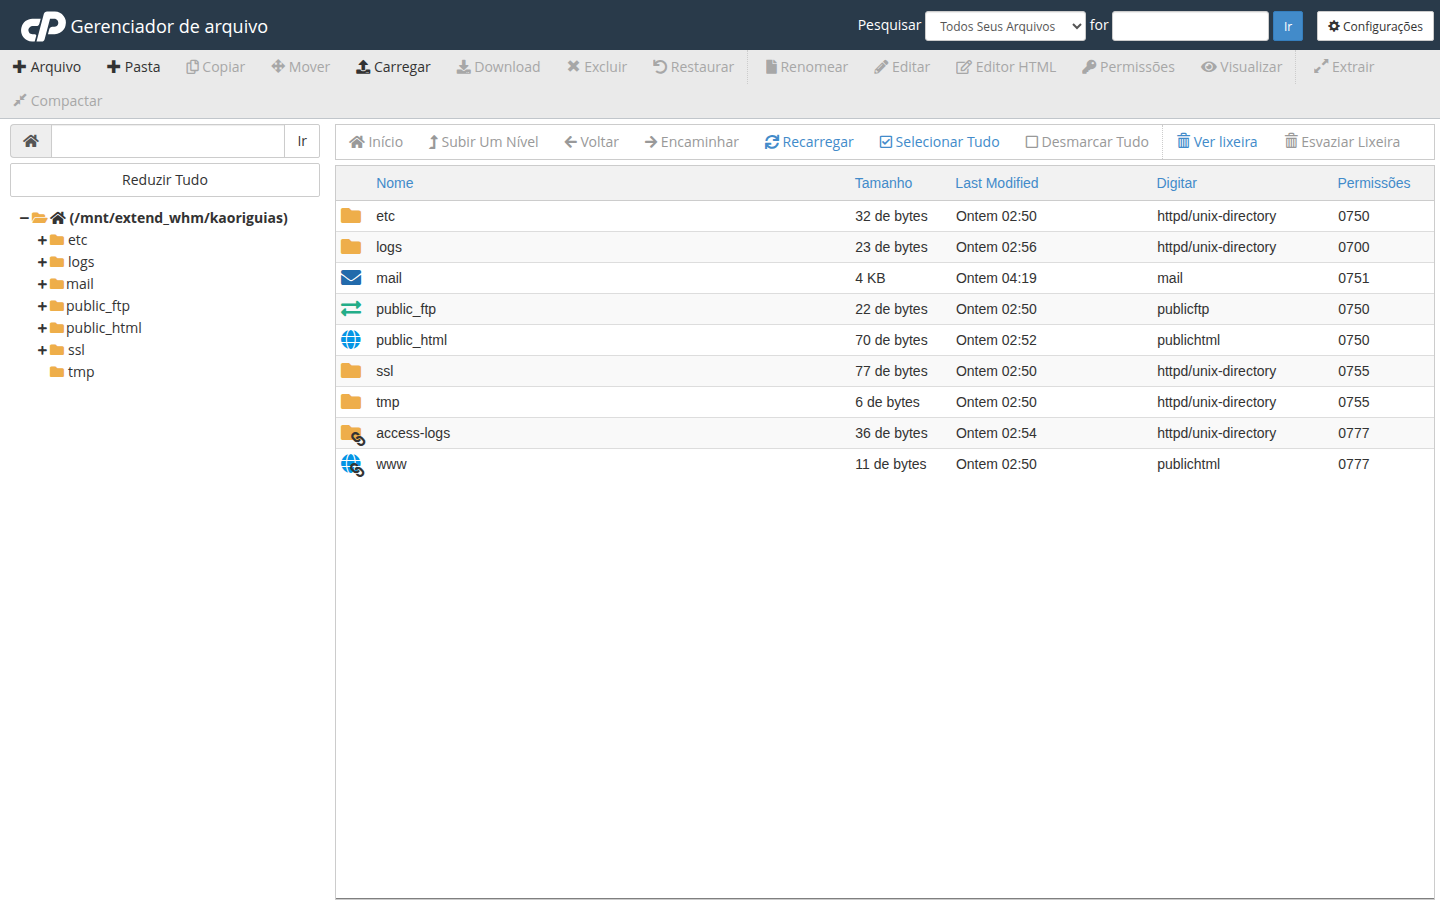
Imagem de apoio: como acessar o diretório do projeto via SSH
Para ajudar na visualização, veja como se localiza o diretório do projeto no terminal:
Dicas finais do Sensei
- Nunca comente variáveis sensíveis no código — mesmo que pareça "seguro" no momento, pode virar um problema futuro.
- Use senhas fortes e únicas — evite usar a mesma senha em múltiplos serviços.
- Atualize suas variáveis periodicamente — especialmente em produção, troque chaves de API e senhas de banco de dados com frequência.
- Se tiver dúvidas, entre em contato com o suporte da GeHost — estamos aqui para te ajudar, com um coração de verdade. Acesse painel.gehost.com.br e clique em "Suporte".
Leitura do Sensei: Você não está sozinho nessa jornada. A tecnologia é uma ferramenta, mas o cuidado, a ética e o respeito pelo dado são o que realmente fazem a diferença. Cada variável protegida é um passo em direção a um mundo mais seguro.
Seu projeto está mais seguro, seu coração mais leve. Parabéns por cuidar do seu código com amor. Até a próxima, com muita luz e boas práticas!