
O que fazer se meu site foi hackeado e está redirecionando para outra página
Olá, querido cliente da GeHost! 😊
Se seu site começou a redirecionar para outra página sem sua autorização — seja para um site estranho, com mensagens de erro ou até com conteúdo suspeito — é sinal claro de que algo está errado. Pode ser um ataque de hackers, código malicioso ou um arquivo comprometido. Não se preocupe: com os passos certos, podemos resolver isso juntos, passo a passo. Sou sua Sensei da GeHost, e vou te guiar com calma, cuidado e muita humanidade.Antes de tudo: não entre em pânico. Isso é mais comum do que parece, e temos soluções práticas. Vamos lá?
Passo 1: Verifique se o problema está no seu site ou no seu navegador
Às vezes, o redirecionamento não é do seu site, mas de algo no seu computador (como um malware no navegador ou um DNS mal configurado).
- Abra o site em outro dispositivo (celular, tablet, outro computador).
- Use um navegador diferente (ex.: Chrome, Firefox, Edge).
- Teste em modo anônimo (navegação privada).
Dica da Sensei: Se o redirecionamento acontece em todos os dispositivos e navegadores, o problema é do seu site — não do seu computador.
Passo 2: Acesse o painel da GeHost com segurança
Entre no seu painel de controle com cuidado. Use apenas o link oficial:
painel.gehost.com.br
Se você não tiver acesso, entre em contato com o suporte da GeHost. Não use links de e-mail suspeitos ou páginas que pareçam “oficiais” — só use o link verdadeiro.
Passo 3: Verifique os arquivos do seu site
O redirecionamento malicioso geralmente vem de arquivos comprometidos, especialmente:
index.php(arquivo principal da sua página inicial).htaccess(configuração do servidor)- Arquivos dentro da pasta
public_html
Para verificar:
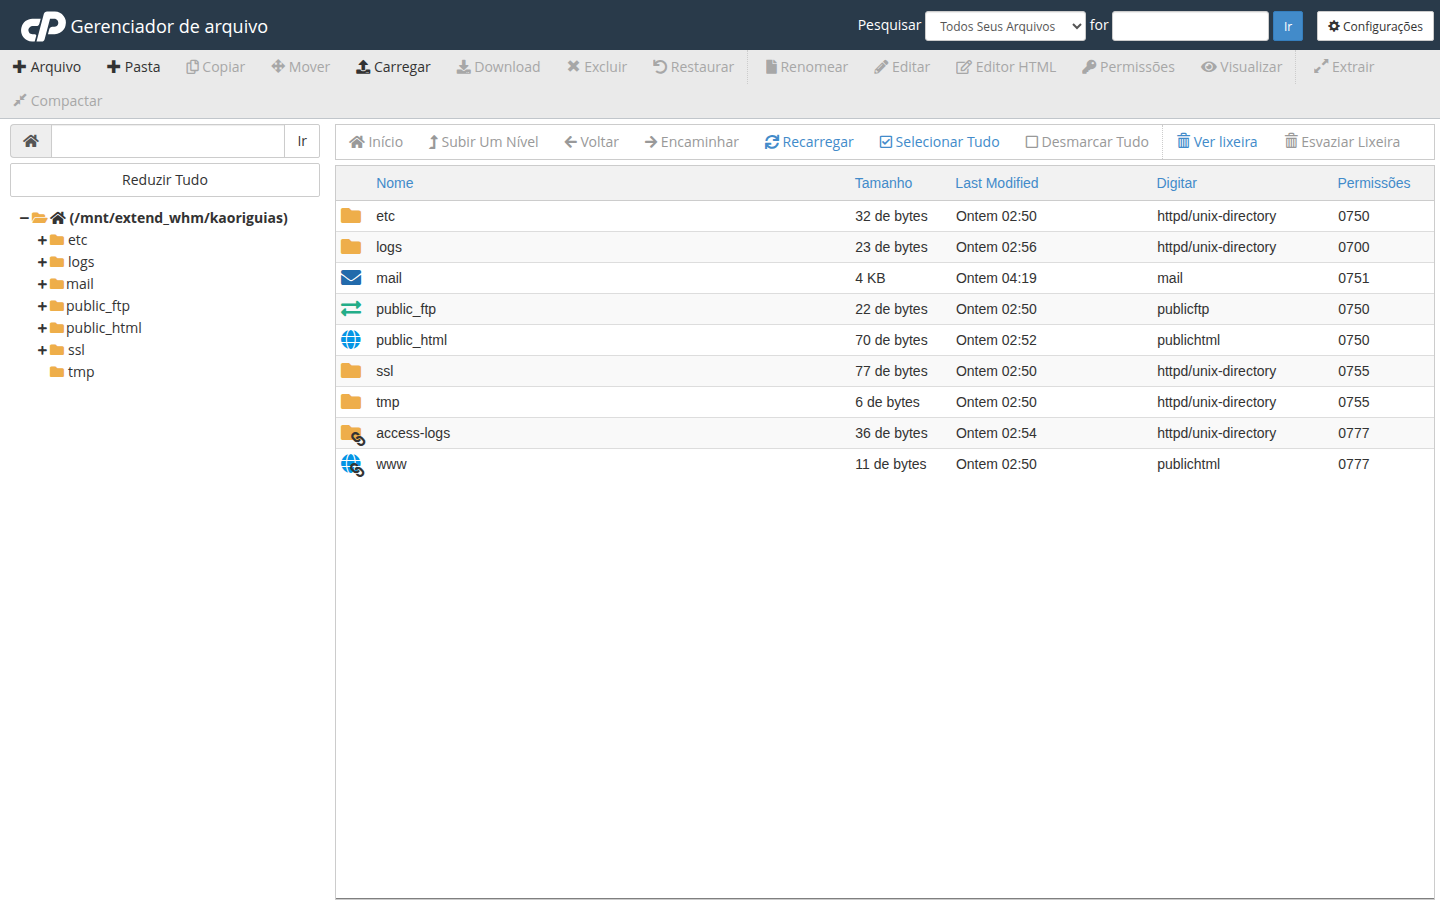
- No cPanel, acesse a ferramenta Gerenciador de Arquivos (File Manager).
- Abra a pasta
public_html(ou a pasta do seu site, se tiver subdomínio). - Procure por arquivos com nomes estranhos, como
admin.php,temp.php, ou com código estranho (ex.:eval(base64_decode(...))). - Verifique o conteúdo do
index.phpe do.htaccess. Se encontrar linhas comoheader("Location: http://site-malicioso.com");ou redirecionamentos inesperados, isso é um sinal de ataque.
Passo 4: Limpe os arquivos comprometidos
Se encontrar arquivos suspeitos:
- Exclua-os com cuidado (não apague o
index.phporiginal, a menos que você tenha certeza). - Se não souber o que fazer, faça um backup antes de apagar qualquer coisa.
- Substitua o
index.phppor uma versão limpa (se você tiver uma cópia de segurança).
Dica da Sensei: Sempre mantenha cópias de segurança do seu site. Isso é como ter um seguro contra surpresas!
Passo 5: Verifique os redirecionamentos no DNS
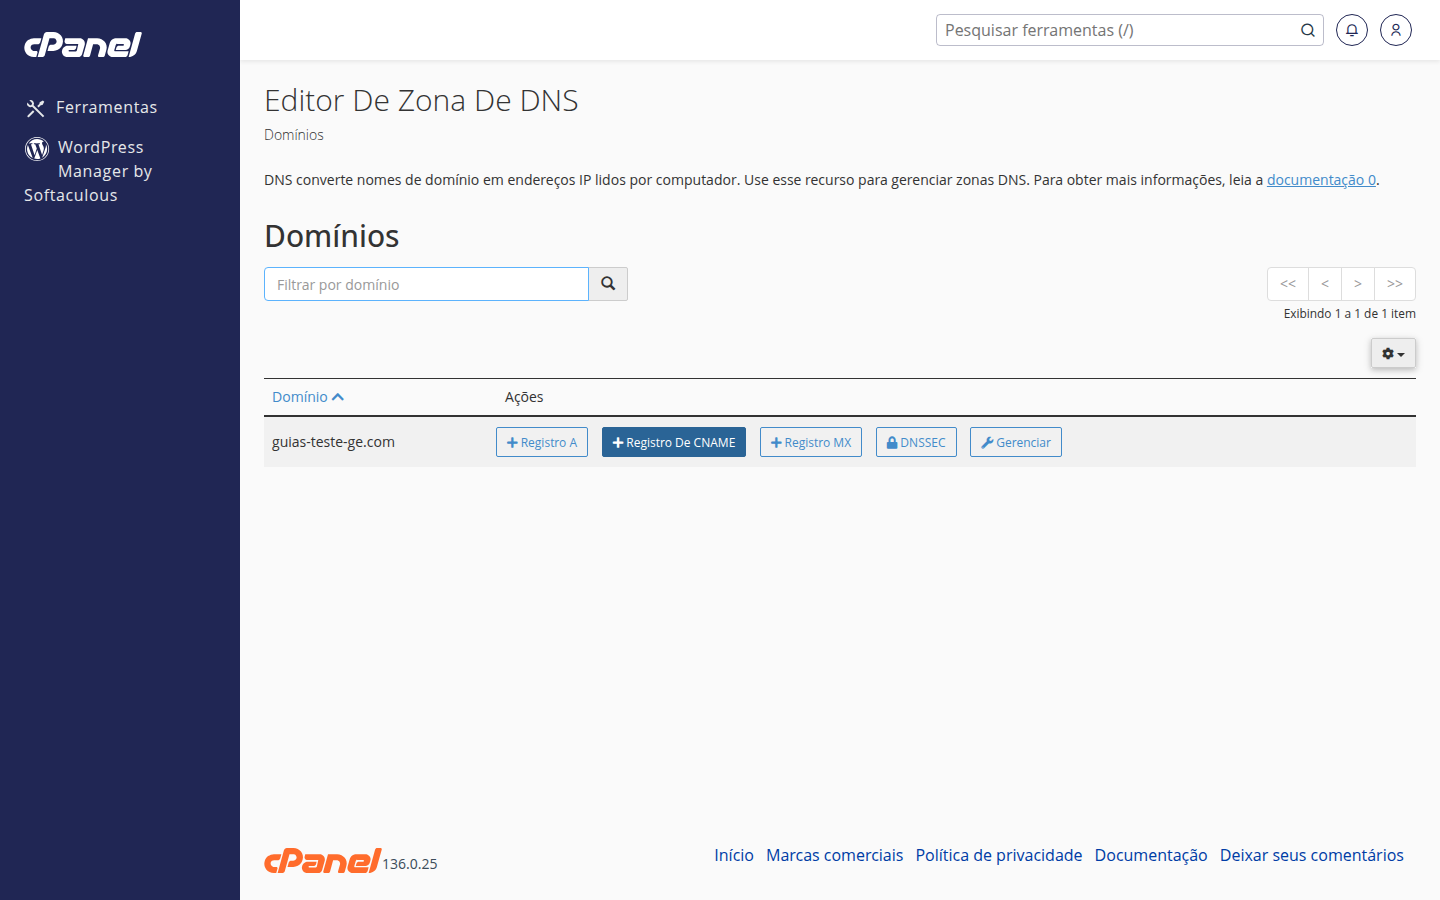
Um redirecionamento malicioso pode estar no DNS do seu domínio. Verifique:
- No cPanel, vá até Editor de Zona de DNS (DNS Zone Editor).
- Verifique se há registros CNAME ou URL que não são seus.
- Se houver um registro que aponta para um site estranho, exclua-o.
Passo 6: Atualize sua senha e fortaleça a segurança
Se o site foi hackeado, é possível que sua senha tenha sido vazada. Proteja-se:
- Altere sua senha no painel da GeHost (painel.gehost.com.br).
- Crie uma senha forte: use letras maiúsculas, minúsculas, números e símbolos.
- Ative a autenticação de dois fatores (2FA) se disponível.
- Não use a mesma senha em vários sites.
Passo 7: Peça ajuda ao suporte da GeHost
Se você não se sentir seguro para fazer esses passos sozinho, ou se o problema persistir, entre em contato com o suporte da GeHost.
Como cliente, você tem 30 dias grátis de suporte após a entrega. É só abrir um chamado pelo painel ou pelo e-mail oficial da empresa.
Se precisar, diga: “Meu site foi hackeado e está redirecionando para outro site. Preciso de ajuda para investigar e limpar.”
Estamos aqui para te ajudar — você não está sozinho nessa.
Prevenção: Como evitar isso no futuro?
- Atualize sempre seu sistema (WordPress, Joomla, etc.) e plugins.
- Use apenas temas e plugins de fontes confiáveis.
- Faça backups regulares do seu site (use o recurso de Backup no cPanel).
- Evite instalar arquivos de fontes desconhecidas.
Leitura final da Sensei: Segurança não é só para tecnólogos. É para todos — e cada pequeno cuidado ajuda a proteger seu trabalho, sua marca e sua confiança. Você está no caminho certo.
Se precisar de ajuda, lembre-se: a GeHost está aqui. Com você. Sem pressa. Com carinho.
Com amor e código limpo,
Sua Sensei da GeHost