
Como Bloquear Ataques de Força Bruta no Login do WordPress
Olá, querido(a) cliente da GeHost! 👋
Se você já teve o seu site com WordPress atacado por tentativas de login repetidas — como tentar adivinhar sua senha ou usar nomes populares como admin — saiba que você não está sozinho. Esse tipo de ataque, chamado de força bruta, é bem comum. Mas o bom é que, com algumas medidas simples, você pode se proteger de forma eficaz.
Como seu Sensei da Segurança na GeHost, vou te guiar passo a passo, com carinho e clareza, para deixar seu WordPress seguro como uma fortaleza — sem precisar de conhecimento técnico avançado.
Por que o login do WordPress é alvo?
Porque é o ponto de entrada principal. Ataques automáticos tentam entrar com milhares de combinações de usuário e senha por minuto. Se não houver proteção, isso pode sobrecarregar seu servidor e, pior, comprometer sua conta.
Dica do Sensei: O WordPress é um dos sistemas mais populares do mundo. Isso torna ele alvo frequente — mas também significa que existem muitas ferramentas prontas para protegê-lo!
Passo a passo: Como bloquear ataques de força bruta
-
Use um nome de usuário único
Não use admin como nome de usuário. Esse é o primeiro alvo de qualquer ataque. Escolha algo diferente, como seunome, gerente ou contato.
Se você já tem o usuário admin, é melhor mudar. Isso é fácil no WordPress — mas vamos fazer isso com segurança.
-
Instale um plugin de segurança (recomendado)
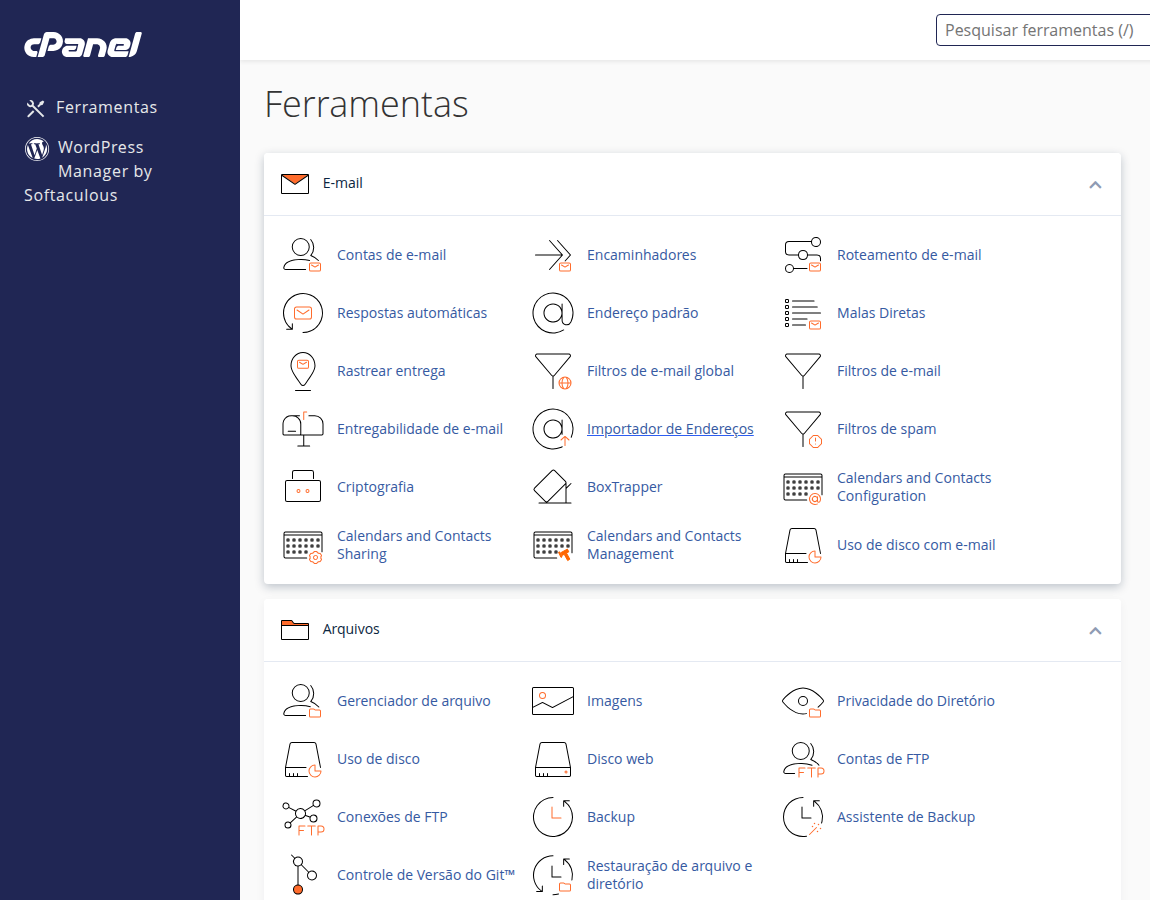
Na GeHost, você tem acesso ao painel cPanel, onde pode instalar plugins diretamente. Um dos mais eficazes é o Wordfence Security ou Login LockDown.
Para instalar:
- Acesse o Painel do Cliente e faça login.
- Na seção de hospedagem, clique em Gerenciar ao lado do domínio do seu site.
- Na nova janela, clique em cPanel.
- No cPanel, encontre a seção Software e clique em Gerenciador de Aplicações (ou Softaculous).
- Procure por Wordfence Security ou Login LockDown e clique em Instalar.
-
Configure o plugin para bloquear tentativas
Depois de instalar, vá para o painel do WordPress (ex:
seusite.com/wp-admin).Na barra lateral, clique em Wordfence (ou o nome do plugin instalado).
Na aba Firewall, ative a opção Proteção contra força bruta ou Limitar tentativas de login.
Defina que, após 3 tentativas erradas, o IP seja bloqueado por 15 minutos. Isso impede que bots tentem milhares de vezes.
-
Use autenticação em duas etapas (2FA)
Adicione uma camada extra de segurança. O plugin Wordfence também permite ativar o 2FA — ou seja, além da senha, você precisa confirmar o acesso com um código enviado ao seu celular.
Isso é como ter uma senha que muda a cada minuto. Muito difícil de burlar!
-
Proteja o diretório wp-admin
Seu site pode ser protegido por arquivo .htaccess no diretório
wp-admin.Para isso, acesse o Gerenciador de Arquivos no cPanel (seção Arquivos).
Encontre a pasta
wp-admindentro depublic_htmle clique em Editar (ou use o botão Editar ao lado do arquivo.htaccess).Adicione estas linhas no início do arquivo:
AuthType Basic
AuthName "Acesso Restrito"
AuthUserFile /caminho/para/.htpasswd
Require valid-user
Depois, crie um arquivo
.htpasswdcom um usuário e senha (pode usar um gerador online seguro). Isso cria uma segunda barreira de login.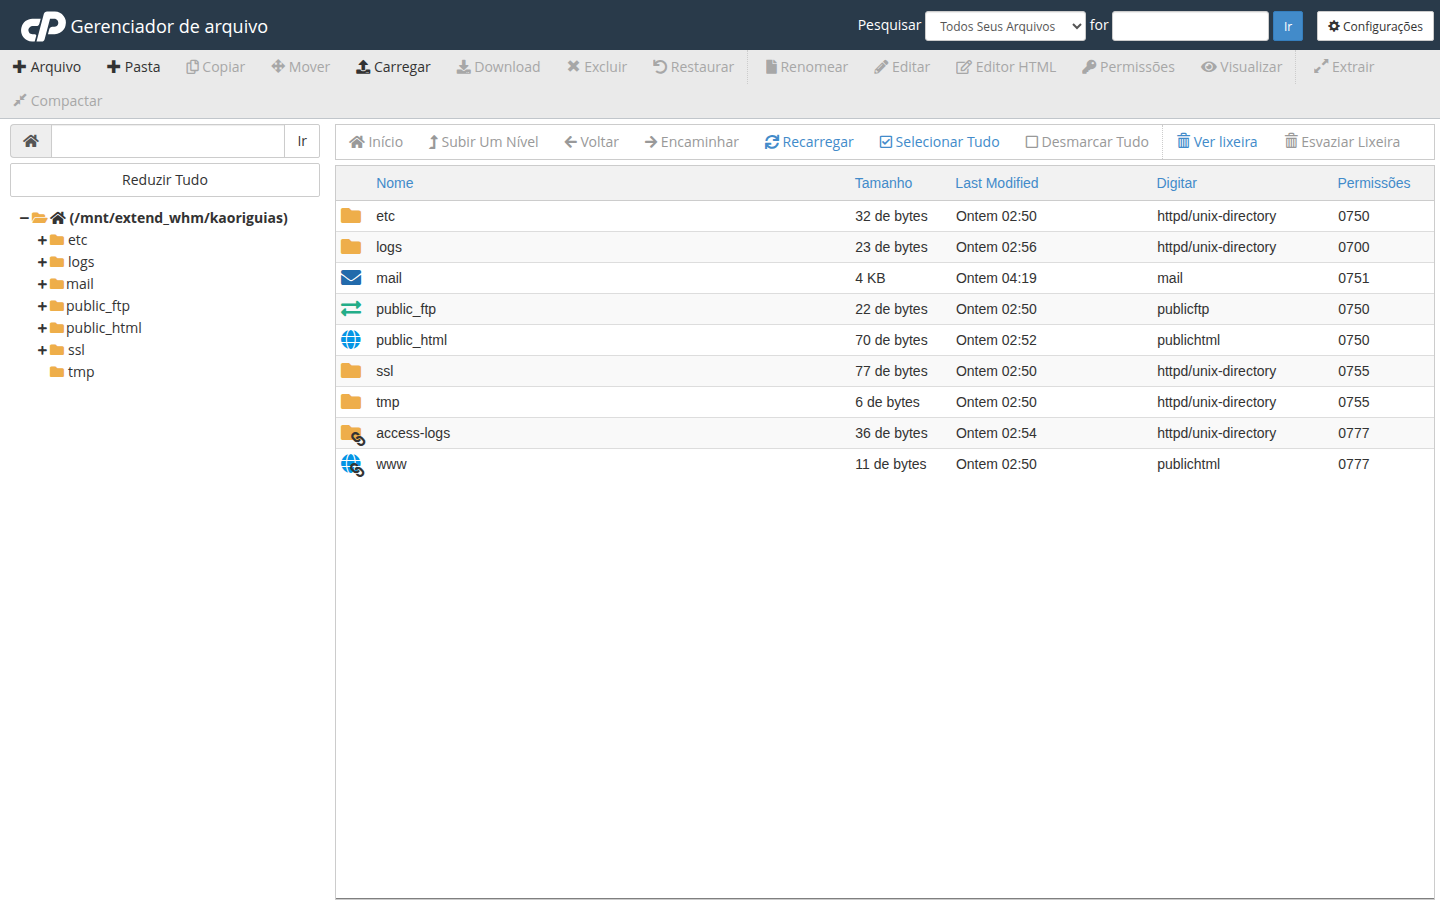
Outras dicas importantes (do Sensei)
- Atualize sempre: Mantenha o WordPress, temas e plugins atualizados. Atualizações corrigem vulnerabilidades.
- Use senhas fortes: Use pelo menos 12 caracteres com letras maiúsculas, números e símbolos.
- Evite plugins desconhecidos: Só instale plugins de fontes confiáveis, como o repositório oficial do WordPress.
- Monitore o acesso: Plugins como Wordfence mostram quem tentou acessar seu site — veja quem está tentando entrar e bloqueie IPs suspeitos.
Importante: A GeHost oferece proteção de nível básico no servidor (como firewall e limite de acesso), mas o controle total do login do WordPress é sua responsabilidade. Por isso, usar um plugin de segurança é essencial.
Quer ajuda extra?
Se precisar, entre em contato com o nosso suporte! Basta acessar o Painel do Cliente e clicar em Contato. Estamos aqui para te ajudar, sempre.
Seu site é uma obra de arte — protegê-lo é um ato de amor. 🌿
Com carinho,
Sensei da GeHost
Grupo: G e Soluções e Eventos LTDA (CNPJ: 46.647.904/0001-04)