
Como configurar um honeypot simples para reduzir spam em formulários
Olá, querido cliente da GeHost! 👋
Se você tem um site com formulários — seja para contato, inscrições ou pedidos — já deve ter sentido a frustração de receber mensagens automáticas de robôs (spam). Felizmente, há uma técnica simples e eficaz para reduzir esse problema: o honeypot. Vamos explicar como usar essa "armadilha digital" de forma prática, segura e totalmente acessível — mesmo que você não saiba programar!O que é um honeypot? Imagine um formulário com um campo escondido que só robôs preenchem. Quando alguém preenche esse campo, sabemos que é um spammer — e podemos ignorar a mensagem. É como deixar uma porta aberta só para quem não deveria estar lá. 🕵️♂️
Esse método é seguro, leve e não afeta a experiência do usuário humano. Vamos lá!
Passo a passo: Criando seu honeypot no formulário
Abra o código do seu formulário no Gerenciador de Arquivos do cPanel. Para isso, acesse o painel do cliente em painel.gehost.com.br e vá até o Gerenciador de Arquivos (em "Arquivos").
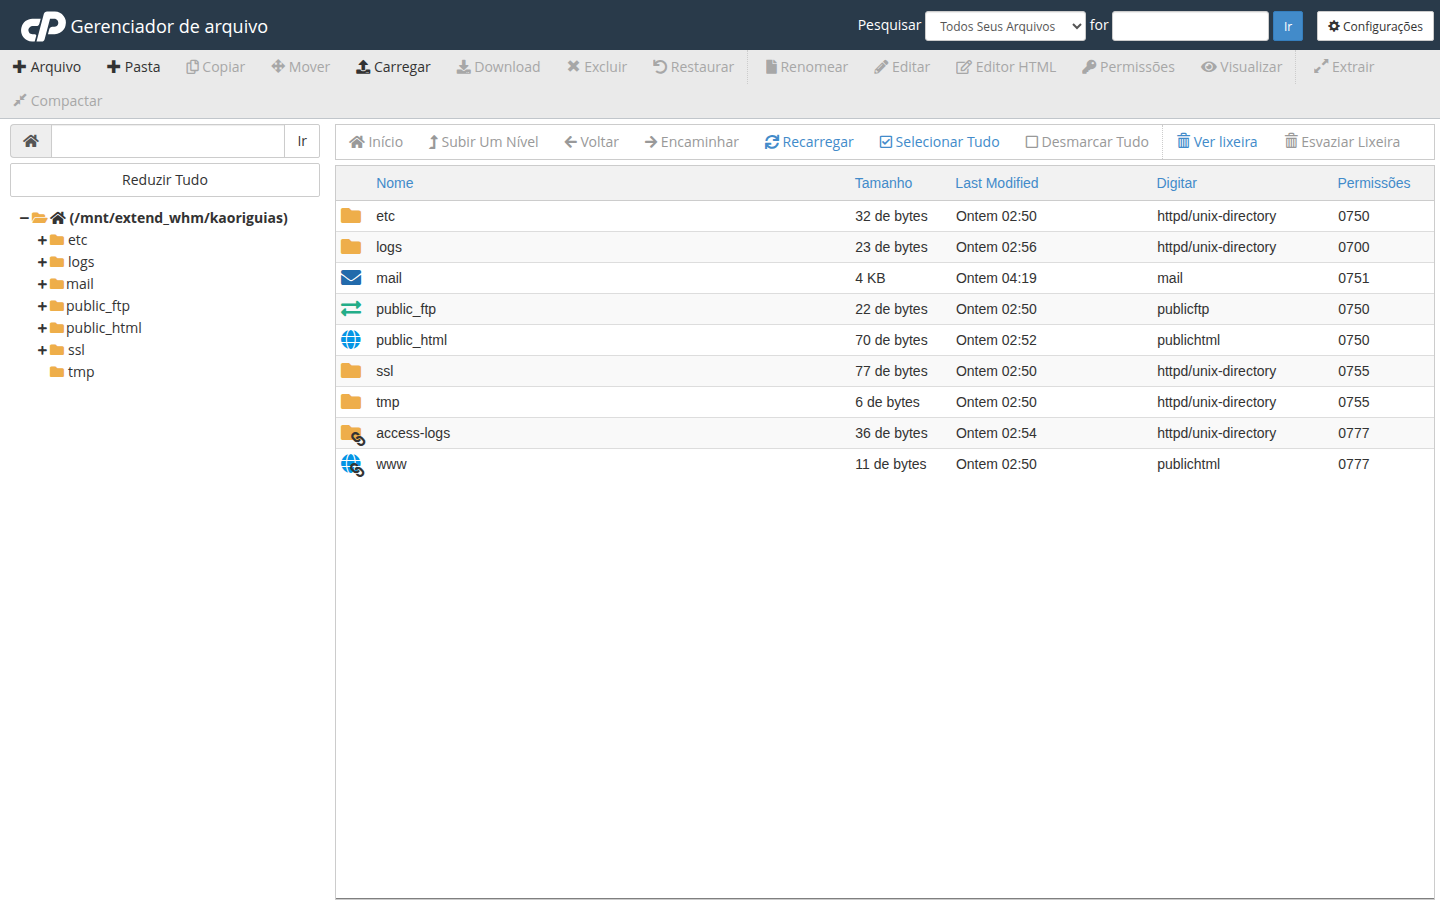
Localize o arquivo do formulário (geralmente chamado de
contato.php,formulario.htmlou algo semelhante). Clique duas vezes para abri-lo em modo de edição.Adicione um campo escondido no formulário. Insira este código dentro da tag <form>, mas fora da vista do usuário:
<input type="text" name="nome" id="nome" style="display:none" />
Esse campo é invisível porque tem
display:none. Humanos não o veem. Robôs, sim — e vão preenchê-lo automaticamente.Adicione a verificação no código do formulário. No script que processa o envio (por exemplo, em um arquivo PHP), insira uma condição simples:
if (!empty($_POST['nome'])) {
exit('Spam detectado — mensagem não enviada.');
}
// Se o campo "nome" estiver vazio, prossegue com o envio normal.Isso significa: se alguém preencheu o campo escondido, o sistema para imediatamente e não envia a mensagem.
Salve as alterações e teste! Abra o formulário no navegador, preencha o campo escondido (se você conseguir vê-lo, está tudo certo!), e envie. Você verá uma mensagem de erro — mas só se for um robô. Humanos não veem o campo e não têm problema algum.
Dicas do Sensei da GeHost
Use nomes de campos que pareçam legítimos, como
nome,telefoneoudata— robôs não desconfiam.Não coloque o campo escondido no início do formulário. Coloque-o no meio ou no fim para parecer natural.
Se seu site usa JavaScript, pode usar o
hiddenouvisibility: hidden— mas odisplay:noneé mais seguro.Este método é 100% compatível com qualquer plano da GeHost — não precisa de acesso root, VPS ou configuração avançada.
Com esse pequeno truque, você já está um passo à frente na proteção do seu site. Lembre-se: segurança não é só para grandes empresas — é para todos que querem um ambiente mais limpo e humano. 🌿
Se precisar de ajuda com o código, nosso suporte está à disposição — e está incluso em todos os planos da GeHost. É só entrar em contato pelo painel, no menu "Suporte".
Com carinho,
Seu Sensei da GeHost 🌸
Informações oficiais:
Grupo: G e Soluções e Eventos LTDA (marca institucional Entexp, entexp.com.br).
CNPJ: 46.647.904/0001-04.
Hospedagem: gehost.com.br — planos mensais a partir de R$59,90.