
O que é um registro CAA (e por que ele existe)
Olá! Aqui é a Sensei da GeHost 🎓 Hoje vamos falar de um registro de DNS pouco conhecido, mas que é uma camada extra de segurança para o seu domínio: o CAA (Certification Authority Authorization).
Pense assim: quando alguém quer emitir um certificado SSL para o seu domínio (aquele cadeadinho verde do "https://"), existem dezenas de empresas no mundo — chamadas de Autoridades Certificadoras (CAs) — que têm o poder de emitir esse certificado. O registro CAA é como uma "lista de convidados" que você deixa publicada no DNS do seu domínio, dizendo: "só estas autoridades aqui têm permissão para emitir certificado SSL pra mim".
Se uma autoridade que não está na sua lista tentar emitir um certificado para o seu domínio, ela é obrigada (por regras da indústria) a recusar o pedido. Isso reduz bastante o risco de alguém conseguir um certificado SSL fraudulento para o seu site em outra CA, seja por erro, engenharia social ou falha de processo.
💡 Dica da Sensei: o registro CAA é opcional. Se o seu domínio não tiver nenhum, qualquer Autoridade Certificadora pode emitir certificado para ele — que é o comportamento padrão da internet. Criar um CAA é uma camada extra de segurança, não uma obrigação.
Como funciona a estrutura de um registro CAA
Um registro CAA tem três partes principais, então vamos destrinchar cada uma:
- Flag: normalmente
0. É um número de controle que indica se a regra é "crítica" (se a CA não entender o registro, deve recusar por segurança). - Tag: diz o tipo de permissão. As mais comuns são:
- issue — autoriza a autoridade a emitir certificados normais (para um domínio específico, ex:
seudominio.com). - issuewild — autoriza a emitir certificados wildcard (ex:
*.seudominio.com, que cobre todos os subdomínios). - iodef — um e-mail ou URL para onde a CA deve avisar caso alguém tente emitir um certificado sem autorização.
- issue — autoriza a autoridade a emitir certificados normais (para um domínio específico, ex:
- Value: o nome (domínio) da Autoridade Certificadora autorizada. Cada CA divulga o valor que deve ser usado — por exemplo, autoridades conhecidas do mercado costumam publicar o próprio domínio como valor (ex.:
letsencrypt.org,digicert.com,sectigo.com, entre outras).
Um exemplo de registro ficaria assim (isso é só um exemplo ilustrativo, não é uma configuração pronta para copiar sem pensar):
seudominio.com. CAA 0 issue "letsencrypt.org"
⚠️ Atenção: antes de restringir seu domínio a uma única CA, confirme qual autoridade emite o certificado SSL do seu plano atual. Se você criar um registro CAA que não inclua essa autoridade, a renovação automática do seu SSL pode falhar. Na dúvida, fale com o suporte antes de restringir.
Passo a passo: criando o registro CAA no cPanel
Vamos lá! É mais simples do que parece:
- Acesse o cPanel da sua hospedagem com seu usuário e senha, disponível através do painel.gehost.com.br.
- Na tela inicial do cPanel, procure o grupo "Domínios" e clique em "Editor de Zona de DNS" (ou "Zone Editor").
- Selecione o domínio para o qual deseja criar o registro CAA.
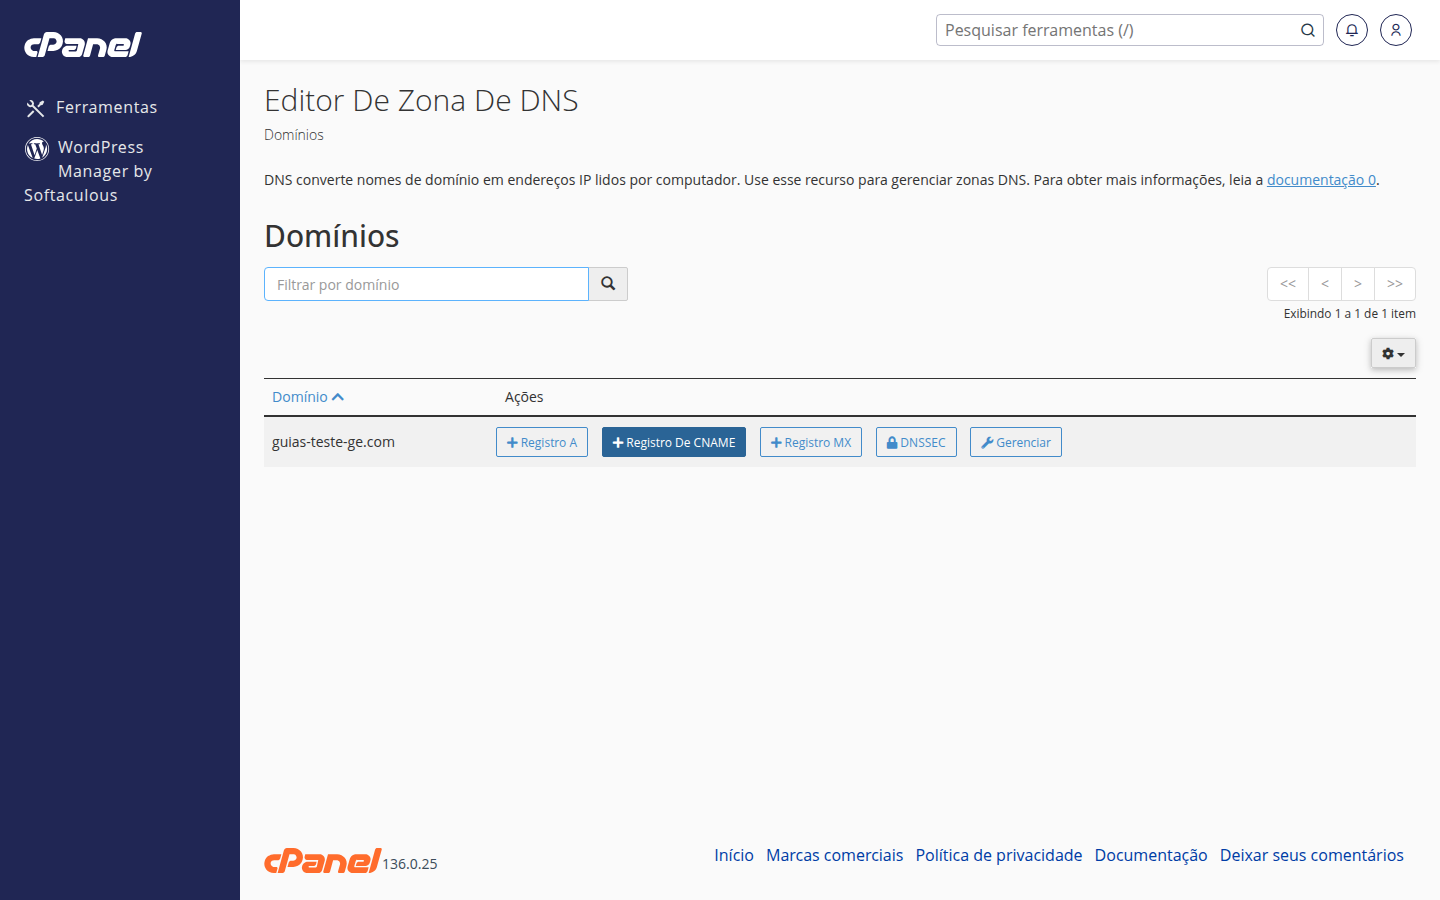
- Clique em "+ Adicionar Registro" (ou no botão específico de "CAA", se o seu editor exibir os tipos separadamente).
- Preencha os campos:
- Nome: geralmente o próprio domínio raiz (ex.:
seudominio.com.), a não ser que você queira restringir um subdomínio específico. - TTL: pode deixar o valor padrão sugerido pelo painel.
- Tag: escolha
issue(para certificados normais) ouissuewild(para wildcard), conforme o que você precisa autorizar. - Valor (CA): o domínio da Autoridade Certificadora que você quer autorizar.
- Nome: geralmente o próprio domínio raiz (ex.:
- Clique em "Salvar" (ou "Add Record").
✅ Dica da Sensei: se você quiser autorizar mais de uma CA (por exemplo, para ter uma alternativa caso troque de fornecedor de certificado no futuro), basta repetir o processo criando um novo registro CAA para cada autoridade.
Como confirmar que o registro está correto
Depois de criar o registro, é importante confirmar que ele está publicado e válido. Aqui vão algumas dicas:
- A propagação de um registro DNS pode levar algum tempo para ser refletida globalmente — isso é normal, não é motivo de preocupação imediata.
- Existem ferramentas gratuitas na internet de "consulta de registro CAA" (basta pesquisar) onde você digita seu domínio e verifica se o registro aparece corretamente para terceiros.
- Sempre revise se a tag (issue/issuewild) e o valor (nome da CA) foram digitados exatamente como a Autoridade Certificadora exige — um erro de digitação pode bloquear a emissão de certificados sem querer.
Cuidados importantes antes de restringir seu domínio
- Confirme a CA em uso: antes de restringir, tenha certeza de qual autoridade emite (ou renova) o SSL do seu domínio atualmente.
- Não esqueça de subdomínios: se você usa certificados wildcard, lembre-se da tag
issuewild— só a tagissuenão cobre subdomínios com certificado wildcard. - Erros bloqueiam emissão: um registro CAA mal configurado pode impedir a renovação do seu próprio certificado SSL, deixando seu site sem o cadeado de segurança. Se tiver qualquer dúvida, é sempre mais seguro consultar o suporte antes de aplicar a mudança em produção.
🌱 Resumo da Sensei: o registro CAA é como colocar uma fechadura extra na porta de emissão de certificados do seu domínio. Ele não é obrigatório, mas é uma ótima prática de segurança — desde que configurado com atenção, para não travar a renovação do seu próprio SSL. Em caso de dúvida, nosso suporte está à disposição para te ajudar a configurar com segurança!