
O que é um registro CAA e por que ele protege seu domínio?
Imagine que o seu domínio é a porta da sua casa. O SSL é o cadeado que garante que só você (ou alguém autorizado) consiga trocar a fechadura. Mas, sem um registro CAA (Certification Authority Authorization), qualquer "chaveiro" — ou seja, qualquer Autoridade Certificadora (CA) no mundo — pode, em teoria, tentar emitir um certificado SSL para o seu domínio.
O registro CAA é uma entrada de DNS que diz, de forma explícita: "só estas autoridades certificadoras podem emitir SSL para o meu domínio". Se alguém tentar solicitar um certificado com uma CA que não está na sua lista de autorizadas, o pedido é recusado automaticamente. É uma camada extra de segurança simples de configurar e que reduz o risco de emissões indevidas de certificado em seu nome.
💡 Dica da Sensei: pense no CAA como uma "lista VIP" na porta do seu domínio. Só quem está na lista entra — e isso vale até para CAs legítimas que você não autorizou.
Antes de começar: você precisa disso?
Se você usa o SSL que já vem com a sua hospedagem GeHost (emitido automaticamente pelo cPanel) e não pretende trocar de fornecedor de certificado, configurar um CAA é opcional — mas é uma boa prática de segurança, principalmente para domínios de empresas, lojas virtuais ou sites que lidam com dados sensíveis.
Se você não sabe qual Autoridade Certificadora emite seu SSL atualmente, o mais seguro é consultar o suporte antes de restringir, para não acabar bloqueando sua própria renovação de certificado por engano.
Passo a passo: criando o registro CAA no cPanel
-
Acesse o cPanel da sua hospedagem com seu usuário e senha.
-
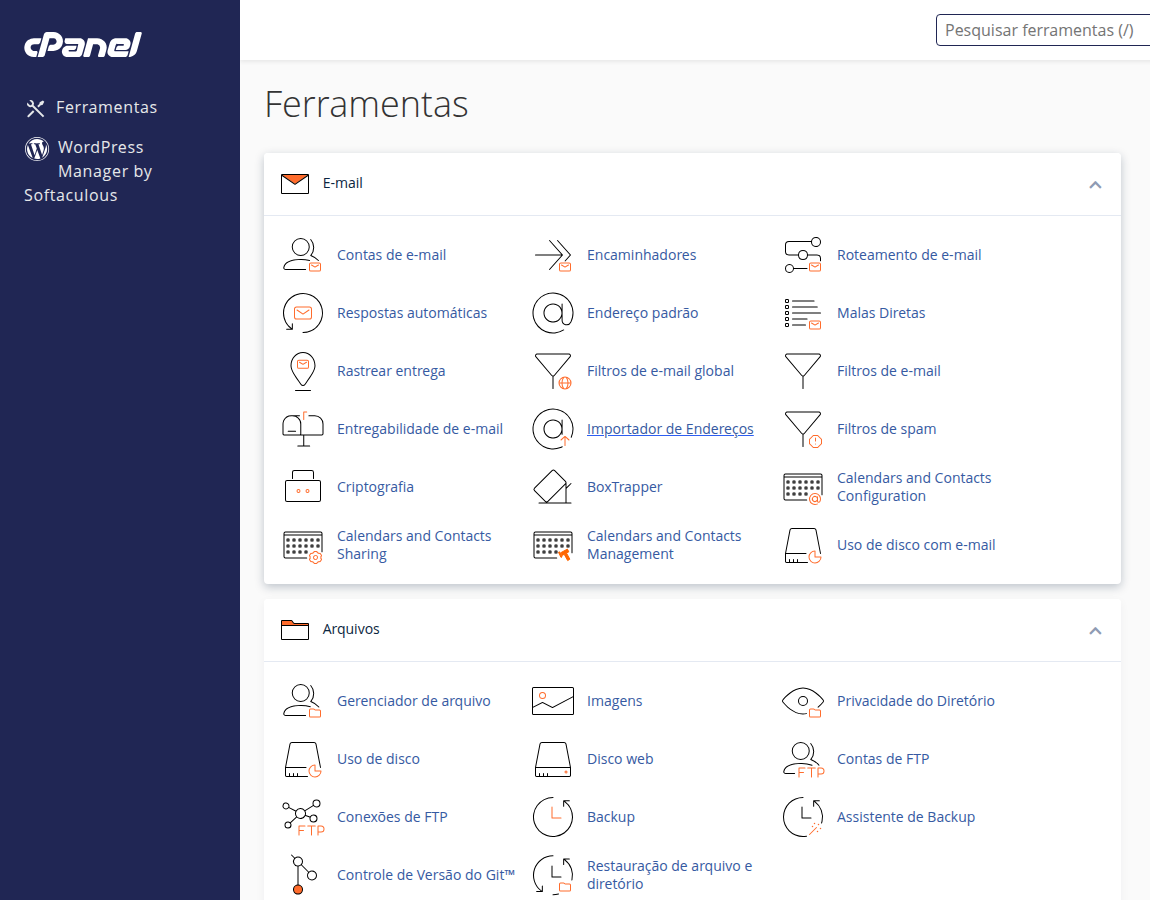
Na tela inicial, procure o grupo "Domínios" e clique em "Editor de Zona de DNS" (ou "Zone Editor").
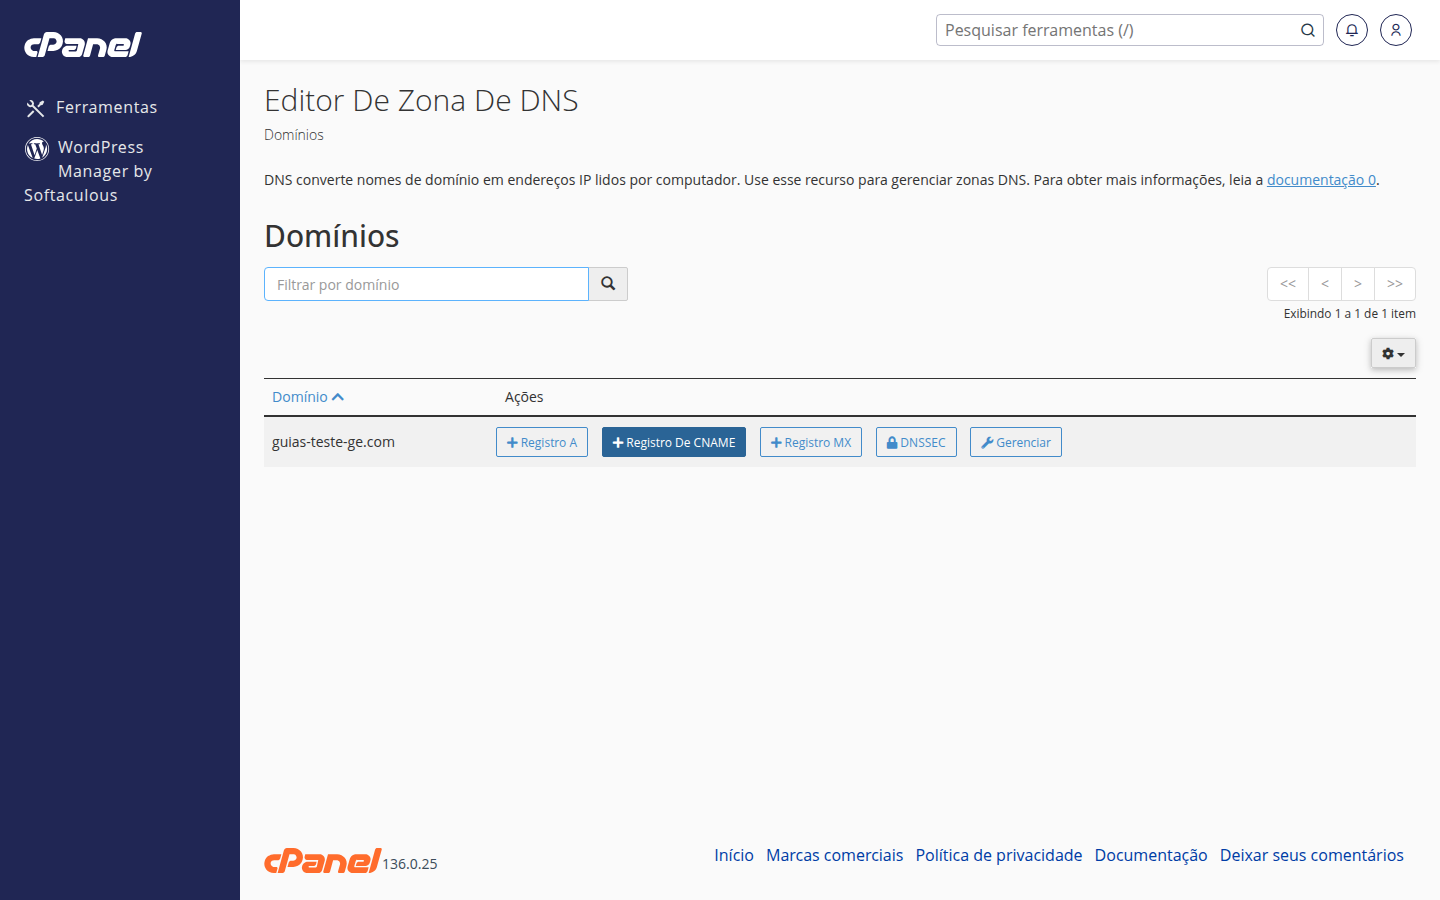
- Selecione o domínio para o qual você quer criar o registro CAA e clique em "Gerenciar".
-
Clique em "Adicionar Registro" e escolha o tipo CAA (se o cPanel não mostrar CAA na lista rápida, procure a opção "Adicionar Registro" genérica e selecione o tipo manualmente).
- Preencha os campos do registro (veja a explicação de cada um logo abaixo).
- Salve e aguarde a propagação do DNS.
Entendendo os campos do registro CAA
Um registro CAA tem três partes principais. Vamos destrinchar cada uma:
- Flag: normalmente
0. É um número de controle técnico — na dúvida, mantenha0. - Tag: define o tipo de permissão. As mais comuns são:
issue— autoriza a CA a emitir certificados SSL comuns para o domínio.issuewild— autoriza a CA a emitir certificados wildcard (que cobrem subdomínios, como*.seudominio.com.br).iodef— informa um e-mail para onde a CA deve notificar tentativas de emissão não autorizadas (opcional).
- Value (valor): o domínio da Autoridade Certificadora autorizada. Alguns exemplos de valores usados no mercado (consulte sempre o domínio oficial da CA que você utiliza):
letsencrypt.orgsectigo.comdigicert.com
⚠️ Atenção: o valor precisa ser exatamente o domínio usado pela CA que emite seu certificado. Se você não tem certeza de qual CA seu SSL utiliza, confira no seu painel de SSL ou fale com o suporte antes de restringir — configurar errado pode impedir a renovação automática do seu certificado.
Exemplo prático
Se seu domínio usa certificados emitidos pela Let's Encrypt (uma das CAs mais comuns em hospedagem cPanel) e você quer permitir apenas ela, o registro ficaria assim:
- Nome:
seudominio.com.br. - Flag:
0 - Tag:
issue - Value:
letsencrypt.org
Assim, qualquer tentativa de emissão de certificado por outra Autoridade Certificadora será automaticamente recusada.
Como confirmar se o registro CAA está ativo?
Depois de salvar, o DNS pode levar algum tempo para propagar. Você pode conferir se o registro já está visível usando ferramentas públicas de consulta DNS na internet (buscando por "consulta CAA" no seu buscador preferido) ou voltando ao Editor de Zona de DNS no cPanel para conferir se o registro aparece na lista.
Erros comuns (e como evitar)
- Bloquear a própria CA por engano: sempre confirme qual CA emite seu SSL atual antes de restringir.
- Esquecer o
issuewild: se você usa certificados wildcard, crie também um registro com a tagissuewild— só oissuenão cobre subdomínios curinga. - Digitar o valor errado: um domínio de CA escrito incorretamente (com erro de digitação, por exemplo) pode bloquear emissões e renovações sem aviso.
🌱 Dica da Sensei: se você não tem certeza sobre qual CA está em uso ou tem dúvidas na configuração, é sempre mais seguro consultar o suporte antes de aplicar a restrição — melhor prevenir do que ficar sem SSL renovado no meio do caminho.
Resumo rápido
- Acesse o cPanel e vá até o Editor de Zona de DNS.
- Adicione um registro do tipo CAA para o seu domínio.
- Defina a tag (
issueouissuewild) e o domínio da CA autorizada. - Salve e aguarde a propagação.
- Confirme que o registro está ativo e que sua CA atual continua conseguindo emitir/renovar o certificado.
Pronto! Com o CAA configurado, seu domínio ganha uma camada extra de proteção contra emissões indevidas de certificado SSL. Qualquer dúvida na hora de configurar, nossa equipe de suporte está à disposição para te ajudar. 🛡️