
Olá! Aqui é a Sensei da GeHost 🥋 e hoje vamos aprender a reconhecer, nos logs de acesso do seu site, quando alguém está tentando "chutar a senha" até acertar — o famoso ataque de força bruta. Não precisa ser expert em tecnologia para seguir esse guia: vou te mostrar exatamente onde olhar e quais sinais são suspeitos.
O que é um ataque de força bruta?
É quando um robô (script automatizado) fica testando combinações de usuário e senha repetidamente, geralmente contra a tela de login do WordPress (wp-login.php), do cPanel ou de outro painel administrativo do seu site, na esperança de acertar o acesso.
💡 Dica da Sensei: ter um certificado SSL ativo protege os dados em trânsito (a conexão entre o visitante e o site), mas ele sozinho não impede tentativas de login automatizadas. São proteções diferentes e complementares.
Passo 1: Onde encontrar os logs de acesso
No seu cPanel, os relatórios de visitas e acessos ficam na área de Métricas / Estatísticas de Visitantes. É por ali que você consegue ver, de forma mais visual, o volume de acessos e os endereços de origem.
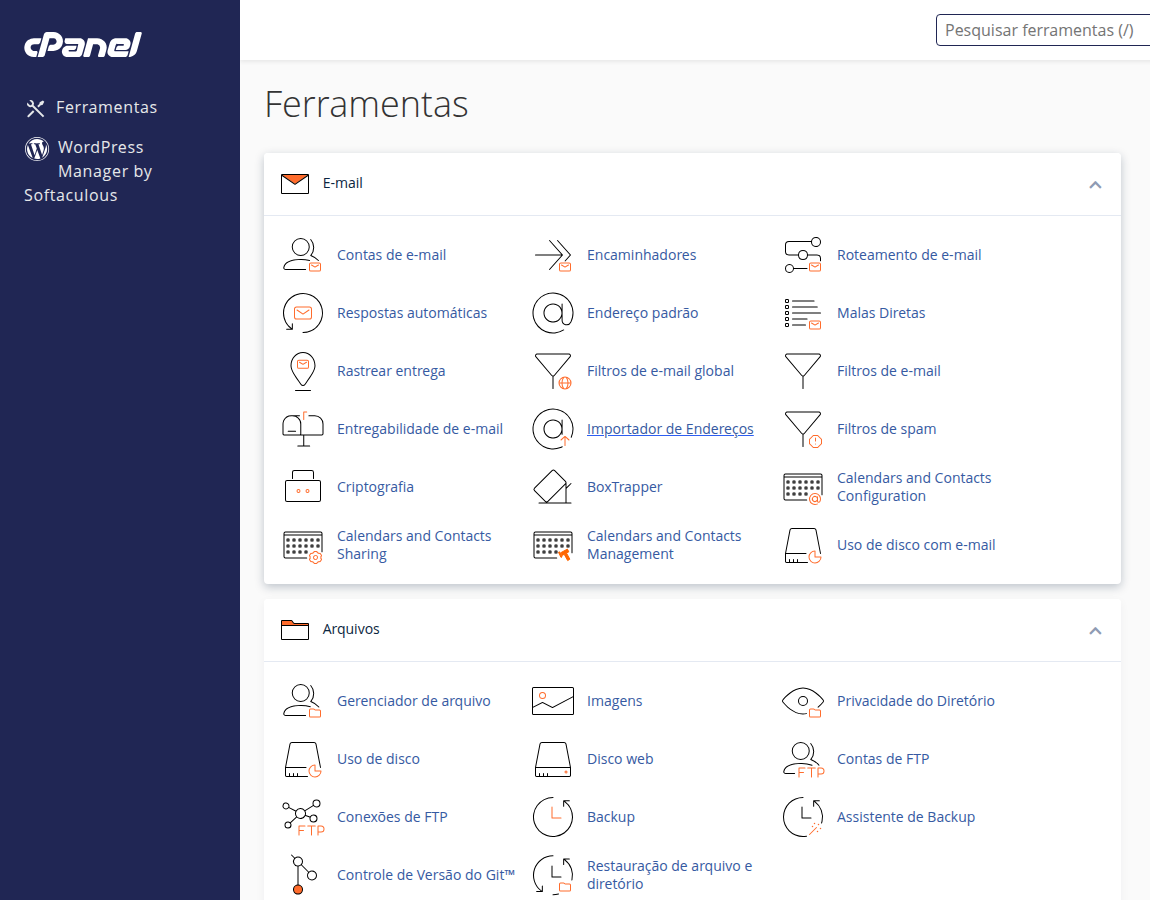
- Acesse seu cPanel (o link de acesso fica no e-mail de boas-vindas ou você pode pedir no painel.gehost.com.br).
- Procure o grupo "Métricas" na tela inicial.
- Clique na ferramenta de estatísticas de visitantes e selecione o domínio que deseja analisar.
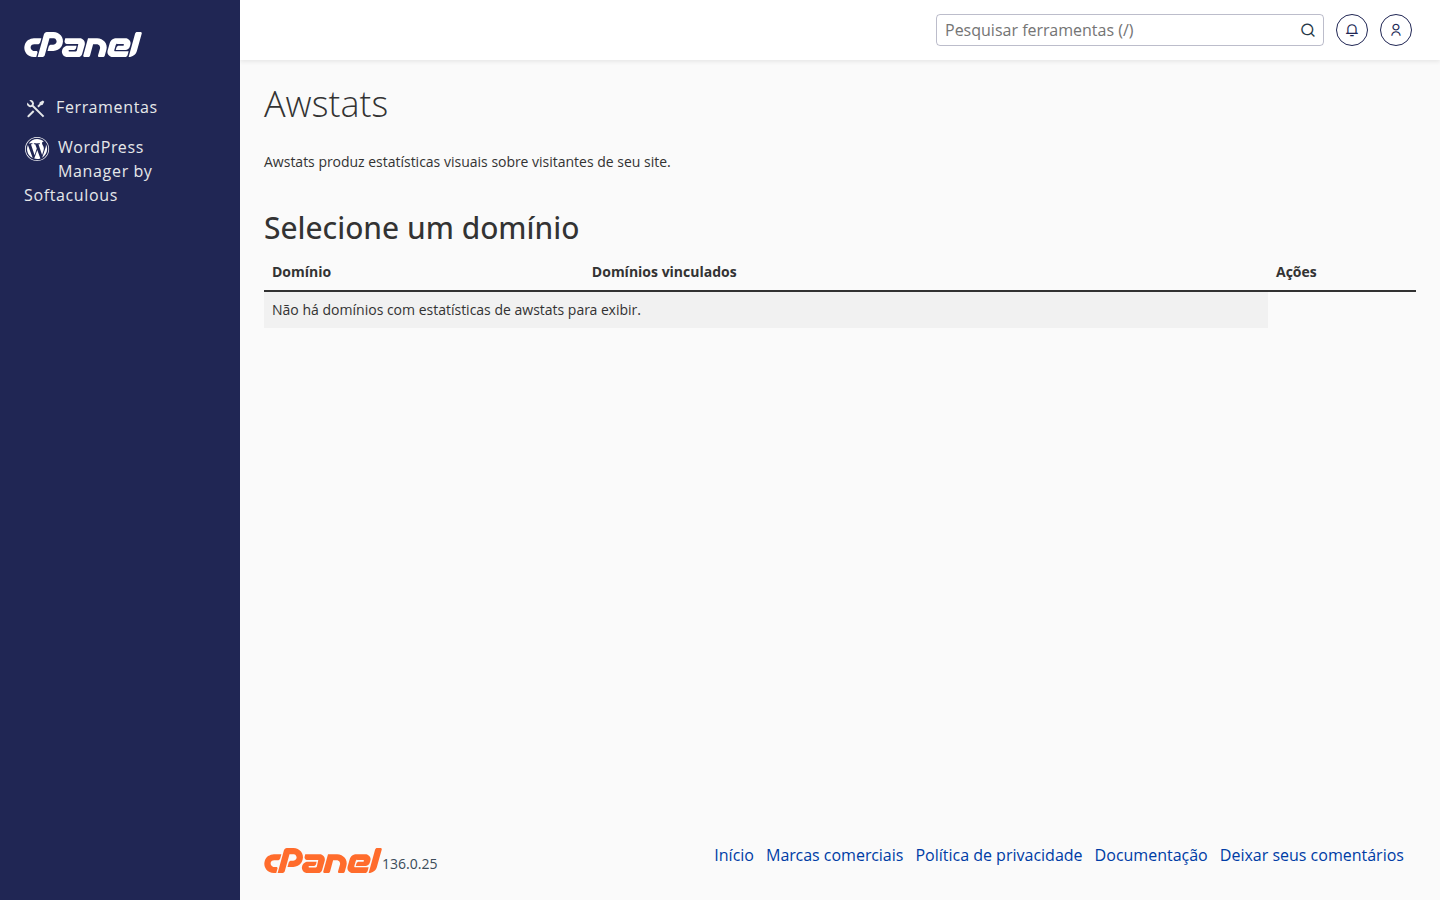
Se seu site for WordPress
Vale a pena também dar uma olhada nos logs do plugin de segurança que você tiver instalado (se tiver um), pois eles costumam registrar tentativas de login de forma mais detalhada do que o log geral do servidor.
Passo 2: Sinais de que é força bruta (e não acesso normal)
Agora, o pulo do gato: como diferenciar um visitante comum de um robô malicioso? Fique de olho nestes padrões:
- Mesmo IP, muitas tentativas seguidas: dezenas ou centenas de requisições em minutos, vindas do mesmo endereço, quase sempre mirando a página de login.
- Foco em URLs de login: muitas chamadas repetidas para
/wp-login.php,/wp-admin,/xmlrpc.phpou telas de administração. - Padrão de horário estranho: picos de acesso de madrugada ou em intervalos exatos (a cada poucos segundos), o que é típico de script automatizado — humano não digita usuário e senha no mesmo ritmo de robô.
- Vários IPs testando o mesmo alvo: quando o ataque é distribuído (chamado de "credential stuffing"), você verá IPs diferentes, muitas vezes de países variados, tentando login no mesmo horário.
- User-agent estranho ou vazio: requisições sem um "navegador" identificado, ou com nomes genéricos de ferramentas automatizadas, também são um sinal de alerta.
- Códigos de resposta 401/403 repetidos: muitas respostas de "acesso negado" seguidas, para o mesmo caminho, indicam tentativas de login que falharam repetidamente.
⚠️ Atenção: um ou dois acessos negados isolados são normais (todo mundo já errou a própria senha). O que chama atenção é o volume e a repetição em curto espaço de tempo.
Passo 3: O que fazer se identificar o padrão
- Troque a senha do usuário administrador do site e do cPanel por uma senha forte e única.
- Se o seu site for WordPress, considere instalar um plugin de segurança que limite tentativas de login e bloqueie IPs suspeitos automaticamente.
- Ative autenticação em duas etapas (2FA) sempre que a ferramenta permitir.
- Evite usuários óbvios como
admin— prefira um nome de usuário único. - Se o volume de ataques for muito grande ou persistente, entre em contato com o suporte da GeHost pelo painel do cliente para avaliarmos o caso junto com você.
Resumo rápido
Força bruta é um robô "chutando senha" repetidamente contra a tela de login do seu site. Os sinais mais claros nos logs são: muitas tentativas em pouco tempo, foco na página de login, horários automatizados e respostas de acesso negado em série. Ao notar isso, troque suas senhas, reforce a proteção de login e, se precisar de ajuda, conte com a gente. 🛡️
🥋 Sensei diz: segurança não é sobre nunca ser alvo de um ataque — é sobre estar preparado para reconhecê-lo e reagir rápido. Você já deu o primeiro passo lendo este guia!